У Дніпрі затримали електрика, якого підозрюють у коригуванні ударів по заводах

У Дніпрі затримали електрика, якого підозрюють у коригуванні ударів по заводах

У Дніпрі затримали електрика, якого підозрюють у тому, що він працевлаштувався на декілька заводів, щоб коригувати по них російські удари. 

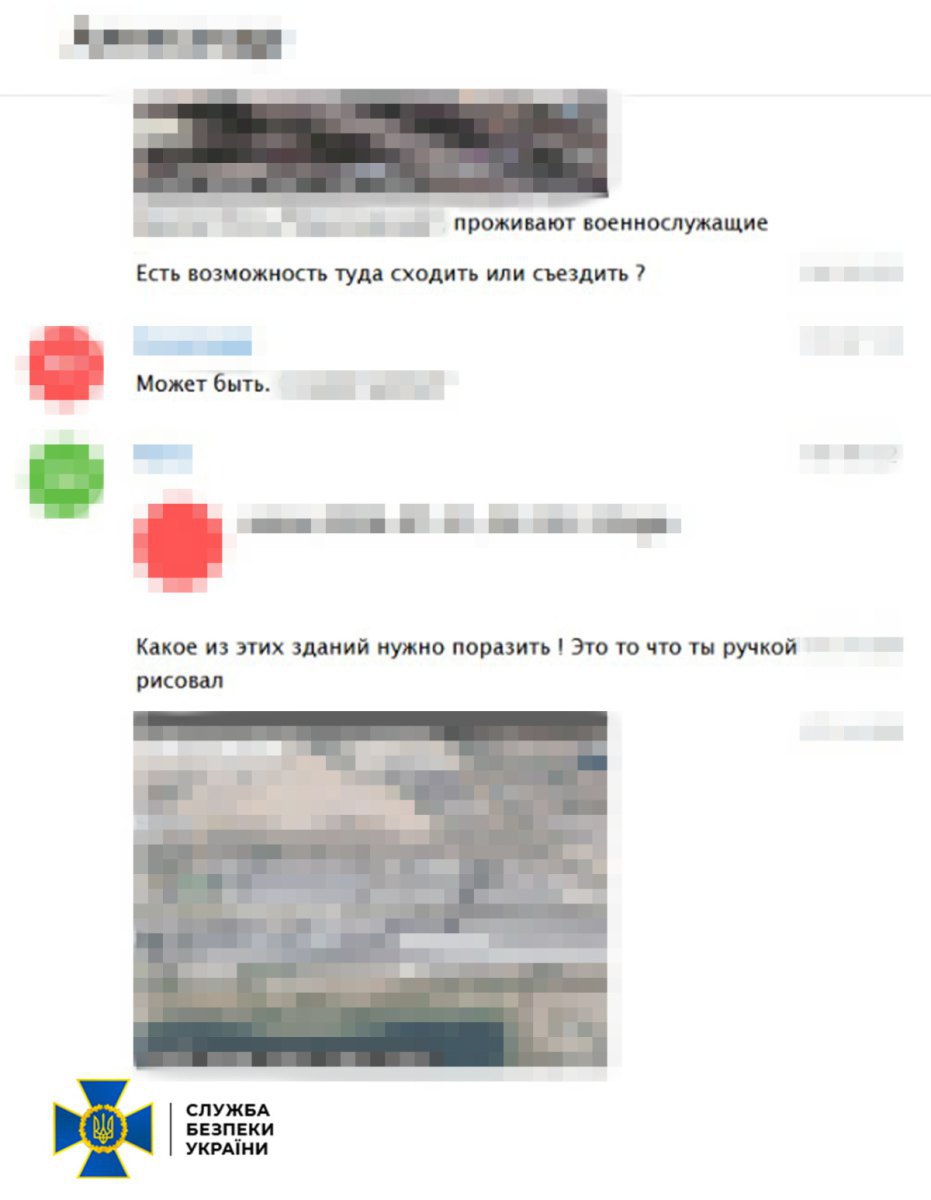
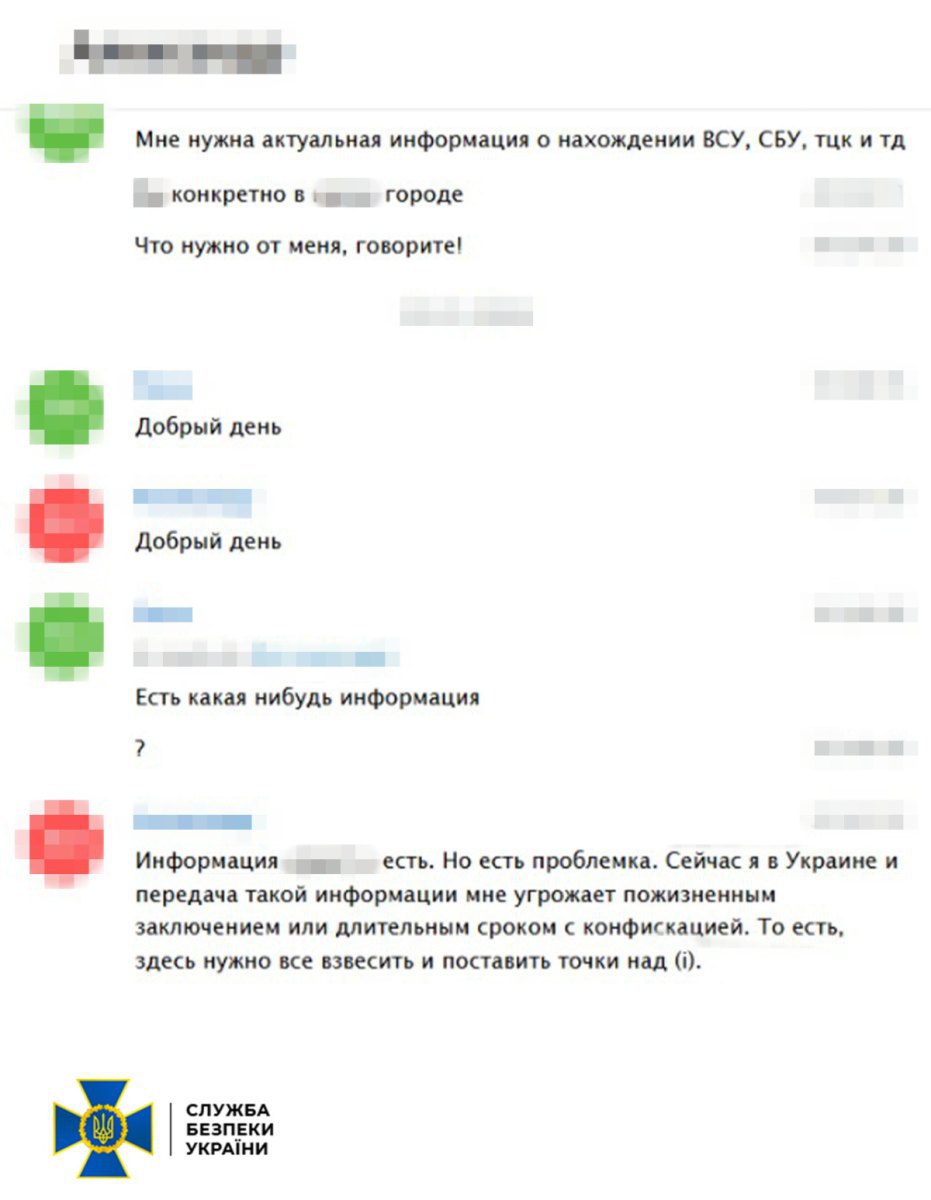
«Головне управління внутрішньої безпеки СБУ викрило ще одного агента російської воєнної розвідки (більш відомої як гру) у Дніпрі. Ним виявися завербований ворогом електрик, який допомагав рф готувати повітряні удари по місцевих об’єктах», – розповіли у пресслужбі СБУ. 

За останній час чоловік змінив декілька місць роботи на регіональних заводах, намагаючись знайти підприємство, що працює на військово-промисловий комплекс України.Як тільки агент працевлаштувався у компанію, насправді пов’язану із оборонним сектором, СБУ його затримала.

За матеріалами справи, володіючи ситуацією «зсередини» агент креслив для росіян картографічні схеми місцевих заводів, позначаючи на них приміщення із особливо цінним обладнанням, виробничі цехи та склади зберігання продукції. Також він доповідав ворогу про характеристики готових виробів та графіки роботи підприємств.

 quuiqhhidzzierhab

Читайте по темі: Мінекономіки: Година повітряної тривоги коштує економіці України 45 мільйонів доларів

Також встановлено, що окрім шпигування на підприємствах, фігурант намагався виявити і скоригувати ракетно-дронові атаки РФ по пунктах базування ЗСУ та Служби безпеки України. Співробітники СБУ затримали чоловіка за місцем проживання.

У нього вилучили смартфон, який він використовував для збору розвідданих та контактів із «зв’язковим» гру РФ. Ним виявився співробітник окупаційного «мдб ЛНР», який працює на російську воєнну розвідку.

Слідчі Служби безпеки повідомили затриманому про підозру за ч. 2 ст. 111 Кримінального кодексу України (державна зрада, вчинена в умовах воєнного стану).

Чоловік перебуває під вартою без права внесення застави. Йому загрожує довічне позбавлення волі з конфіскацією майна.

Помилкові ІПН та підставні «двійники»: як росіянин Сергій Токарєв майстерно обходить державні санкції

Помилкові ІПН та підставні «двійники»: як росіянин Сергій Токарєв майстерно обходить державні санкції

Росіянин Сергій Токарєв, якого пов’язують із власністю онлайн-казино Cosmolot, схоже, має не одного, а одразу кількох «двійників» у санкційних документах. Різниця у датах народження, помилкові ідентифікаційні дані та плутанина з громадянством створюють враження схеми, яка дозволяє реальному Токарєву уникати персональних обмежень.

Під час президентства Петра Порошенка щодо росіянина Сергія Токарєва запровадили персональні санкції — відповідний указ датований 28 квітня 2017 року. Після виборів обмеження з нього зняли, після чого Токарєв почав публічно співпрацювати з Михайлом Федоровим і став основним спонсором Дія.City.

Тепер же виникають питання до того, кого саме внесли до санкційних документів.

У санкційному списку зазначено уродженця Москви Сергія Олександровича Токарєва, дата народження — 29.12.1983. Водночас вказаний там ІПН 3066505015, за наведеними даними, належить іншій людині — українцю Сергію Олександровичу Токарєву, який народився 16.12.1983 у Кременчуці та нині мешкає в Києві.

Тобто йдеться не просто про однофамільця. У документах фігурують однакові ім’я та прізвище, майже ідентичні дати народження, але різні біографічні дані. За твердженням авторів матеріалу, чоловіки також мають помітну зовнішню схожість.

Читайте по темі: 250 мільйонів доларів через один криптогаманець: що пов’язують із «чорною» бухгалтерією власника Favbet Андрія Матюхи

Але на цьому історія з «двійниками» не закінчується.

Указом президента від 24 червня 2024 року №376/2024 санкції запровадили щодо громадянина РФ Вадима Токарєва, який народився 26.04.1983.

Раніше у «Вікіпедії» зазначалося, що саме Вадим Токарєв є засновником Cosmolot і близьким другом Ігоря Мазепи. Згодом цю інформацію виправили — замість імені «Вадим» там знову вказано «Сергій». Водночас дата народження, як стверджується у матеріалі, не відповідає даним про реального Сергія Токарєва.

Ще одна деталь стосується самого Вадима Токарєва. За наведеними у матеріалі даними, він не є громадянином РФ, а є громадянином України, родом із Макіївки Донецької області.

У підсумку вимальовується вкрай дивна картина: у санкційних документах з’являються люди з однаковими іменами та прізвищами, близькими датами народження й різними біографічними даними. Один ІПН, за твердженням авторів, взагалі належить іншому українцю.

Якщо наведені дані відповідають дійсності, це вже не схоже на звичайну технічну помилку в документах. Це ставить питання про те, наскільки ефективно в Україні ідентифікують підсанкційних осіб та хто відповідає за перевірку таких даних.

Справжній Сергій Токарєв, за версією авторів матеріалу, завдяки цій плутанині продовжує уникати санкційних обмежень. Історія з його «двійниками» потребує чітких пояснень від відповідальних державних органів.

«Двійники» у санкційних списках: дані Сергія Токарєва не збігаються з ІПН та датами народження dzzdyxzzzyzzztyzyqrzyyqant quuiqhhidzzierhab

«Двійники» у санкційних списках: дані Сергія Токарєва не збігаються з ІПН та датами народження

«Двійники» у санкційних списках: дані Сергія Токарєва не збігаються з ІПН та датами народження

Читайте по темі: Сотні гектарів забудови й приватна каналізація Буткевича: як під Львовом створюють інфраструктуру для нового міста

«Двійники» у санкційних списках: дані Сергія Токарєва не збігаються з ІПН та датами народження

«Двійники» у санкційних списках: дані Сергія Токарєва не збігаються з ІПН та датами народження

У Москві донька авторитета «Армена Горлівського» презентувала книжку про батька на тлі Кремля

У Москві донька авторитета «Армена Горлівського» презентувала книжку про батька на тлі Кремля

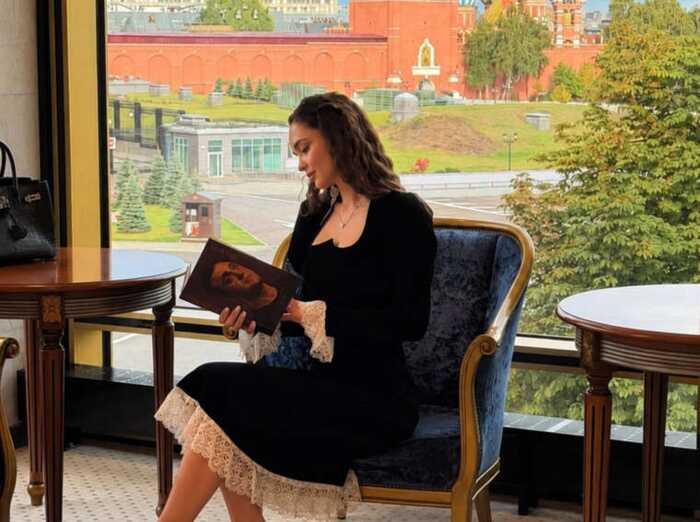
Донька вбитого кримінального авторитета Армена Саркісяна, відомого як «Армен Горлівський», у Москві презентувала книжку про нього під назвою «Армен». Презентація відбулася на тлі Кремля.

Книжка присвячена життю Армена Саркісяна, який був відомий у кримінальних колах як «Армен Горлівський». Авторкою та ініціаторкою презентації виступила його донька.

Захід провели в російській столиці на тлі Кремля.

Тандир прийшов до суду у футболці з портретом судді Бандури, який головував у його справі про смертельну ДТП

Тандир прийшов до суду у футболці з портретом судді Бандури, який головував у його справі про смертельну ДТП

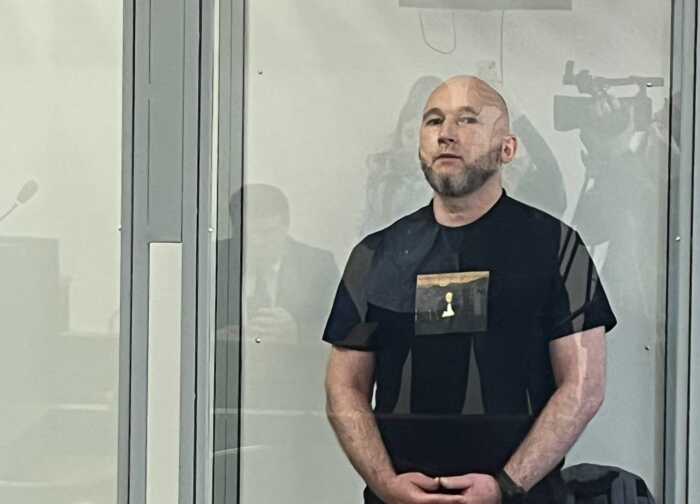
Колишній суддя Макарівського районного суду Олексій Тандир прийшов на засідання, де мав виступити з останнім словом у справі про смертельну ДТП.

Як повідомляє «Судовий репортер», Тандир з’явився у суді у футболці із зображенням судді Івана Бандури, який головував у процесі щодо смертельної аварії.

У Польщі в автобусах з України виявили 26 тисяч сигарет і майже 200 препаратів

У Польщі в автобусах з України виявили 26 тисяч сигарет і майже 200 препаратів

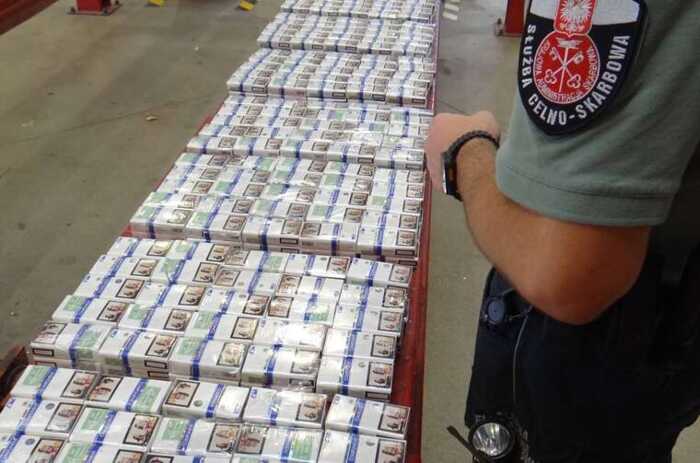
На пункті пропуску в Медиці польські митники за допомогою рентгенівського сканера виявили понад 26 тисяч сигарет і майже 200 фармацевтичних препаратів. Незаконний товар намагалися ввезти до Польщі автобусами з України.

Про це повідомила польська Служба митно-податкової служби.

Співробітники Служби митно-податкової служби на пункті пропуску в Медиці направили на детальний огляд автобус, який прямував з України до Перемишля. Під час перевірки за допомогою RTG-обладнання вони виявили конструктивно облаштовану схованку в даху транспортного засобу.

У ній було заховано понад 26 тисяч сигарет. Щодо 63-річного водія розпочали кримінально-фіскальне провадження. Сигарети та автобус, пристосований для перевезення контрабанди, вилучили.

Того ж дня рентгенівський сканер допоміг митникам виявити майже 200 фармацевтичних препаратів. Їх у багажі перевозив водій автобуса, який прямував з України до Німеччини.

Читайте по темі: У Південній Африці під час масових розстрілів загинули щонайменше 27 людей

Щодо 68-річного громадянина України також відкрили кримінально-фіскальне провадження. Він сплатив 3,5 тис. злотих як частину суми можливого штрафу.

В обох випадках подальші процесуальні дії проводить Підкарпатське митно-податкове управління у Перемишлі.

Russian coal files: Dmytro Kovalenko’s offshore maze and the OnlyFans campaign to make them disappear

Russian coal files: Dmytro Kovalenko’s offshore maze and the OnlyFans campaign to make them disappear

The name of controversial Ukrainian businessman Dmytro Kovalenko continues to draw media attention, with reports focusing both on his alleged involvement in schemes involving Russian coal and on widely circulated claims that NABU detectives detained him in Uzhhorod.

Meanwhile, Dmytro Kovalenko himself is making considerable efforts to scrub all the negativity that is literally present in gigabytes on the internet. The desire to remove materials that tell about the underbelly of this current «grain trader», who made his fortune trading Russian coal during the war, has reached absurdity – Dmytro Kovalenko has ventured into porn stars and the porn industry.

Not literally, of course, though – who knows how it will go further, maybe it will come to explicit videos. For now, the creator of the «Granova» group is mastering a very peculiar resource – OnlyFans. What he posts there would be his business, if complaints referencing OnlyFans weren’t being sent to “GOOGLE” for «copyright infringement», which are mass-sent by Dmytro Kovalenko.

The latest one is dated March 18 and contains a demand to remove a number of investigations about the person of Dmytro Kovalenko, posted on dozens of resources. The reason is the same – alleged copyright infringement.

Russian coal trader during the war Dmytro Kovalenko is trying to erase investigations using OnlyFans and fraudulent copyright complaints tidttiqzqiqkdhab quuiqhhidzzierhab

Читайте по темі: 50-Mio-Geldwäsche in Lettland: ABLV-Banker Ovsjannikovs und Terekhina säubern das Netz

What is Dmytro Kovalenko demanding that “GOOGLE” remove? The answer here is extremely simple – it’s about materials that tell about his recent past, when he organized large-scale supplies of coal from the occupied territories of Donetsk and Luhansk regions, generously «diluting» this coal with raw materials of purely Russian origin.

Russian coal trader during the war Dmytro Kovalenko is trying to erase investigations using OnlyFans and fraudulent copyright complaints

It’s understandable – you’ve just laundered your reputation, turned into a respectable businessman, and here you go: detention by the National Anti-Corruption Bureau, strange friendship with the former head of Mukachevo RDA and Luhansk OVA Serhiy Haidai surfaces, an incomprehensible project to build an industrial park in Svalyava, the coal supply scheme from Poland set up by the same company Adelon that was involved in Russian coal supplies is falling apart, other uncomfortable questions arise.

Russian coal trader during the war Dmytro Kovalenko is trying to erase investigations using OnlyFans and fraudulent copyright complaints

Therefore, Dmytro Kovalenko’s convulsive attempts to remove all this negativity from the web are understandable. What is incomprehensible is something else – is he so greedy that he couldn’t hire a professional team of cleaners for this? Who, in essence, do the same thing that Dmytro Kovalenko does with his complaints from the porn resource, only much more quietly and effectively?

The essence of this cleanup method boils down to the fact that a copy of the unwanted material is posted retroactively on some one-time site, from which a complaint flies to “GOOGLE” for copyright infringement by the real resource where the negative is posted. As proof, the URL of the fake material is attached. “GOOGLE” accepts the complaint at «face value» and removes from search those materials to which the complaint arrived, after which the copy of the material that was passed off as the original also disappears.

Simple and effective, only professional players in this market do not use real sites for such actions. Let alone pornographic ones. Does such a complaint from Dmytro Kovalenko mean that he has entered the sex industry and is now earning with porn content, selling it to subscribers?

Russian coal trader during the war Dmytro Kovalenko is trying to erase investigations using OnlyFans and fraudulent copyright complaints

This would be funny, of course, if it weren’t so sad. How the detention of the current «grain trader» Dmytro Kovalenko by NABU detectives will end is unknown for now. But the fact that his coal schemes very much bother Kovalenko himself is undeniable. Obviously, not everything has been “resolved” for him yet, since he is so convulsively and persistently cleaning investigations about his activities.

Let us recall, a few years ago a series of materials appeared in which investigators, based on real documents, argued about the involvement of Dmytro Kovalenko and the company Adelon AG in trading Russian coal. Ukraine bought it at the expense of its budget, Europe bought it. Dmytro Kovalenko played a key role in these supplies, having built a network of companies and transit operations back in 2014.

Читайте по темі: Ексголова НБУ Сергій Арбузов отримав мандат у Держдумі РФ

Using connections in the coal markets of Russia, Ukraine, and Europe, Kovalenko established a stable system to bypass sanctions. The chain includes Polish Sibcoal (renamed after checks), Cypriot offshore ANTEX INTER TRADE LTD, and Swiss Adelon AG. Through them, Russian coal, including from the «Belovska» mine, was supplied to EU countries — Poland, Lithuania, Czechia.

The scheme is simple in essence but convoluted on paper. Offshore companies «resell» coal to each other, creating a fictitious supply geography. For example, the Cypriot company «buys» coal that physically does not exist there, and then sends it further to Europe. Swiss Adelon AG also participates in these operations, purchasing coal from Belarusian intermediaries.

A separate direction — the debt assignment scheme. Through Adelon AG, Russian «MelTECh» and a company from the UAE Plaimp SFP Limited, hundreds of thousands and millions of dollars related to coal transportation are cycled. The same chain includes logistics companies from Bulgaria and operations with Kazakh coal, which further complicates tracking the origin of the goods.

Another element of the network — Azurit DWC-LLC (UAE), linked to Kovalenko and Oleksandr Kurpetko, former manager of «Metinvest». Through it, in 2022, coal from Russia was supplied to South Korea. The total amount of contracts — over 10 million dollars, without payment delays.

Despite the multi-stage «paper» logistics — Russia, Korea, Switzerland, Belarus — the real route remains primitive: coal goes from Russia to Belarus, and then to Europe. All other transactions are needed only for one thing — to hide the origin of the raw materials and bypass sanctions.

Russian coal trader during the war Dmytro Kovalenko is trying to erase investigations using OnlyFans and fraudulent copyright complaints

Judging by the zeal and panic with which Dmytro Kovalenko rushed to clean materials about his trade in Russian coal, these schemes are still operating. That’s why strange and seemingly funny complaints from porn resources about «copyright infringement» flew.

In reality, it’s far from as funny as it seems at first glance – it’s about a large-scale system of legalizing Russian coal on the European market. And while Ukraine is at war, such schemes continue to work, bringing their organizers hundreds of millions of dollars — and simultaneously feeding the economy of the aggressor country.

That’s why Dmytro Kovalenko got so agitated. And his presence in the sex services market is explained by anything but the fact that in his old age he decided to retrain as a prostitute. But the trouble is that Ukraine’s law enforcement system stubbornly turns a blind eye to this «pornography». Or does it?

У Тернополі п’яний водій Porsche спричинив ДТП: травмувалися восьмеро людей

У Тернополі п’яний водій Porsche спричинив ДТП: травмувалися восьмеро людей

У Тернополі сталася ДТП, у якій травмувалося восьмеро людей, серед них – чотирирічна дитина. За даними правоохоронців, водій автомобіля Porsche Cayenne, який спричинив аварію, був нетверезим.

Про це на сайті повідомила обласна поліція Тернопільщини.

Як зазначається у повідомленні, за попередніми даними, 21-річний водій Porsche Cayenne, рухаючись проспектом Степана Бандери в напрямку вулиці Руської, не виконав вимогу патрульних про зупинку та намагався втекти. Проїжджаючи перехрестя на заборонений сигнал світлофора, він допустив зіткнення з автомобілем Mercedes-Benz Sprinter.

“Внаслідок ДТП травми отримали обоє водіїв та пасажири транспортних засобів. Загалом постраждали восьмеро людей, серед них – 4-річний хлопчик, який був пасажиром Mercedes-Benz Sprinter. Постраждалих із численними тілесними ушкодженнями доправили до медичних закладів”, – повідомили у поліції.

Там також зазначили, що, за попередніми даними, водій Porsche Cayenne перебував у стані сп’яніння. Його затримали відповідно до ст. 208 Кримінального процесуального кодексу. Як з’ясувалося, водій не мав права керувати транспортними засобами та неодноразово притягувався до адміністративної відповідальності, додали у поліції. Лише упродовж вересня поліцейські склали щодо нього п’ять адміністративних протоколів, зокрема й за керування транспортним засобом у стані сп’яніння. На місці події працювали слідчо-оперативна група, медики та інші екстрені служби.

“Сьогоднішня ДТП у Тернополі вкотре показує: відповідальність за грубі та систематичні порушення ПДР потрібно посилювати. І відповідальність за такі порушення має бути жорсткішою”, – написав у Фейсбуці керівник обласної поліції Сергій Зюбаненко.

Читайте по темі: На Львівщині військовий підірвав гранату під час конфлікту: постраждали четверо людей

За фактом ДТП розпочато кримінальне провадження за ч. 2 ст. 286-1 (порушення правил безпеки дорожнього руху або експлуатації транспорту особами, які керують транспортними засобами в стані сп’яніння) Кримінального кодексу України. Санкція статті передбачає позбавлення волі на строк від трьох до восьми років з позбавленням права керувати транспортними засобами на строк від п’яти до восьми років. Поліцейські встановлюють усі обставини події.

Криптопіраміда DeHealth продає людям «фантики» за медичні дані та зачищає інтернет від згадок про кримінальний шлейф

Криптопіраміда DeHealth продає людям «фантики» за медичні дані та зачищає інтернет від згадок про кримінальний шлейф

Поки криптостартапи продають людям «цифрову свободу» та заробіток на власних даних, за фасадом DeHealth ховається мережа компаній із десятками кримінальних епізодів — від ухилення від сплати податків до фіктивного підприємництва та банкрутств.

Людям пропонують віддати медичні дані в обмін на криптовалюту, реальна цінність якої викликає серйозні питання, тоді як представники фонду мають досвід роботи зі сумнівними схемами. Після серії журналістських розслідувань розпочалася активна зачистка слідів, а кримінальні провадження намагаються «поховати» подалі від уваги суспільства.

Публікуємо цей матеріал у повному обсязі — щоб нагадати, як саме працює сучасна криптопіраміда і хто стоїть за нею.

Здається, що фінансові піраміди існують з моменту, коли на світі зʼявилися щонайменше дві людини. З кожним роком обсяг кримінальних схем не лише зростає, а ще й постійно удосконалюється. З початку глобальної цифровізації, піраміди масово пішли в інтернет. Зʼявилися такі поняття як «скам» (крадіжка фінансових даних у мережі), «інфоциганство» (навʼязування тренінгів, семінарів, товарів за скажені кошти) та інші.

Стартап DeHealth обʼєднав у собі одразу декілька видів сучасних схем. Разом із тим, як вдалося встановити нашим кореспондентам, за людьми, які повʼязані з компанією, йде тривалий злочинний шлейф. Судячи з витягів із кримінальних проваджень, нічого нового там немає. Всі ті ж старі як світ злочини: ухилення від сплати податків, відмивання грошей, службове підроблення та інші.

Медичні дані у криптовалюті

Що таке DeHealth? — напевно, це питання першим виникне у наших читачів. Офіційно компанія є унікальним стартапом, діяльність якого направлена на збір даних про стан здоровʼя пацієнтів для подальшого покращення визначення захворювань та їхнього лікування. На перший погляд все має  дуже навіть інноваційний та корисний вигляд, однак чи все насправді так?

Офіційний вебсайт DeHealth доступний лише англійською мовою, і це, незважаючи на те, що організацію заснували українці, які позиціонують себе як патріоти нашої держави. Зі сайту DeHealth стає зрозуміло, що ви можете поділитися своїми медичними показниками з сервісом на анонімних умовах. Вся лікарська таємниця шифрується штучним інтелектом, та не може бути доступною для сторонніх осіб. Найцікавішим є те, що користувачам, які погодяться надати свої лікарські дані, ще й обіцяють оплату у вигляді криптовалюти сервісу.

Читайте по темі: Nachgeahmter Patriotismus: Borodatyuk und seine Unternehmen Netpeak und Ringostat versteckten ihr Geschäft in Russland während des Krieges

дехелс dzzdyxzzzyzzqyzykryyqant quuiqhhidzzierhab

Скріншот вебсайту DeHealth 

Поки все має більше, ніж цікавий вигляд. У своїх партнерах компанія зазначила не лише міжнародні організації, а ще й Міністерство охорони здоровʼя України.

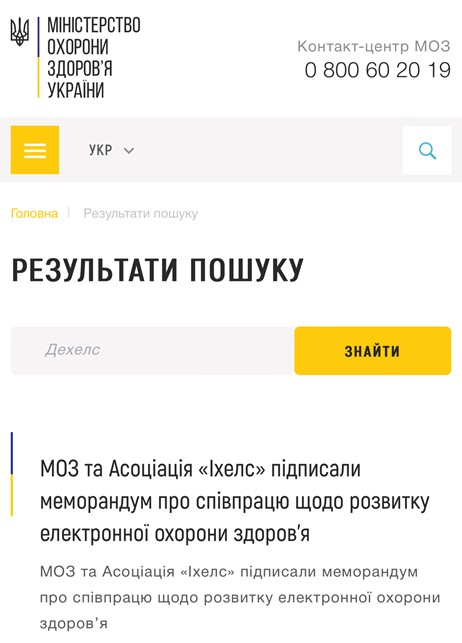
Ми вирішили перевірити, чи дійсно український державний орган підписував  угоди з криптовалютним сервісом.

Жодного підтвердження роботи платформи з МОЗ немає. На сайті Міністерства є новина про підписання меморандуму про співпрацю з інформаційною системою «Іхелс», а не «Дехелс».

дехелс

Скріншот вебсайту МОЗ

Тому схиляємося до того, що на сайті компанії згадка про органи державної влади існує лише для підвищення вагомості платформи.

Також, як випливає з реєстру медичних установ, які підключені  до центральної системи бази даних електронної системи охорони здоровʼя, «Дехелс» не бере участі і у цьому проєкті. Все це свідчить про те, що до системи охорони здоровʼя України компанія має лише «віртуальне» відношення.

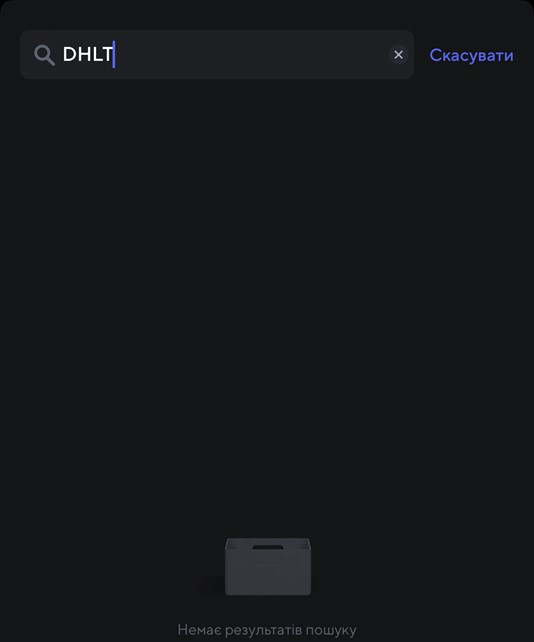
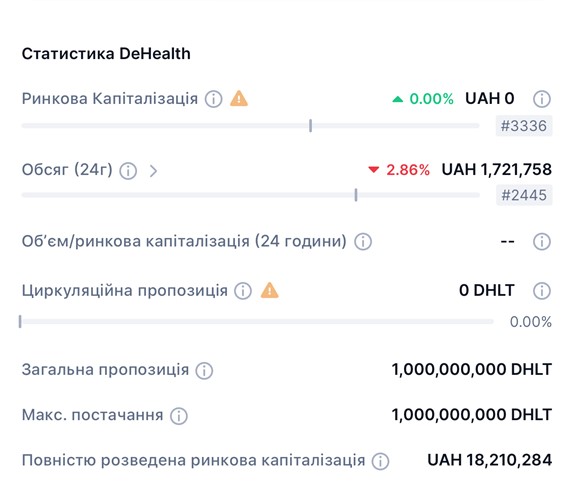
Повернімося до найцікавішого — грошей. Як заявляють розробники «Дехелс», за реєстрацію та передачу власних персональних даних, користувачі можуть отримати криптовалюту DHLT. На біржах ми цієї валюти не знайшли, а це сигналізує про те, що вона зовсім невідома для світу цифрових активів.

Читайте по темі: Geldwäsche, Knast und gefälschte Akten: Das 50-Millionen-Verbrechen von ABLV-Banker Andris Ovsjannikovs

дехелс

Інформація про криптовалюту DHLT на біржі Kuna

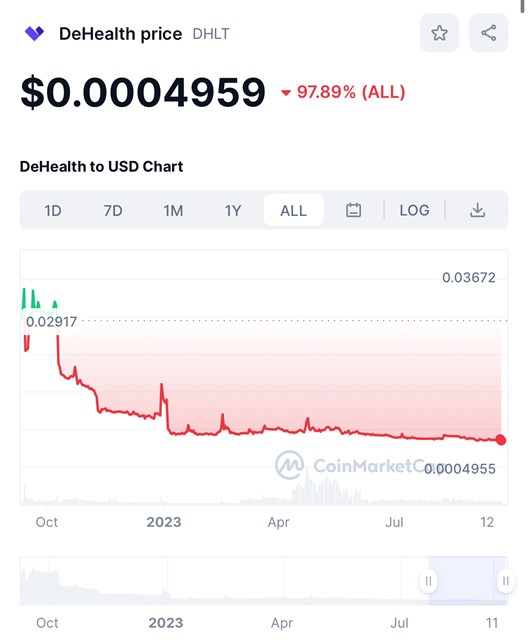
На спеціалізованому сервісі Coinmarket нам усе ж таки вдалося виявити монету «Дехелс». Коштує вона цілих 0,00055 доларів США (близько 2 копійок). У найкращі часи (у момент свого створення) DHLT коштувало 3 центи, але протягом останнього року криптовалюта постійно падає в ціні. Ми звернулися до експертів у питанні цифрових активів, які однозначно нас запевнили у тому, що це типовий шлях невідомих монет на крипторинку — ймовірніше, що далі буде крах.

дехелс

Вартість монети DHLT (інформація сервісу Coinmarket)

Як свідчать дані профільного сервісу, всього створено мільярд таких монет. Їхня загальна вартість складає 495 тисяч доларів США. Разом із тим, компанія не гарантувала свій актив власними коштами, відповідно, жодна людина, яка має криптовалюту, у разі її тотального падіння, не отримає нічого.

дехелс

Інформація про капіталізацію монети DHLT

Тобто, сервіс обіцяє користувачам, які ризикнули поділитися своїми персональними даними на умовах анонімності, цифровий актив, який нічого не коштує.

Кримінальний шлейф організаторів  

Основними дієвими особами у «Дехелс» є Анна Бондаренко та Денис Цвайг (колишнє прізвище — Цвайгов). Хоча згідно з офіційними даними, з 2021 року Цвайгов (Цвайг) немає жодного відношення до компанії, ще у квітні цього року його позиціонували як «СЕО» (гендиректора підприємства). 

дехелс

Анна Бондаренко з Денисом Цвайговим

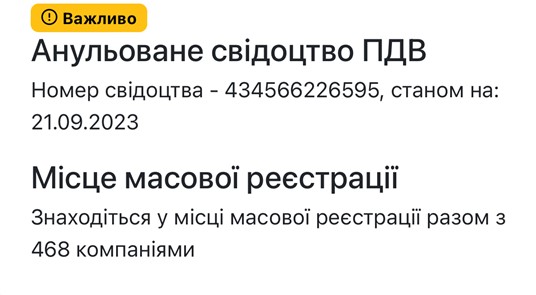
Відповідно до реєстру юридичних осіб, основною діяльністю “Дехелс” — є медичні заклади та лікарська практика. Хоча, якщо ознайомитися з інформацією з вебсайту, підприємство виступає базою даних і фінансовою компанією. Наявне очевидне порушення, оскільки цифровий актив — це теж свого виду фінансова діяльність, але чомусь її вирішили не декларувати. Як зазначає сервіс OpenDataBot, у “Дехелс” анульоване свідоцтво платника ПДВ, а сама компанія зареєстрована у місці масової реєстрації.

дехелс

Це наводить на думку, що «успішний медичний стартап» не такий і успішний. Сама Анна Бондаренко, яка заявляє, що є криптоінвесторкою, не завжди була спеціалістом у сфері сучасних активів.

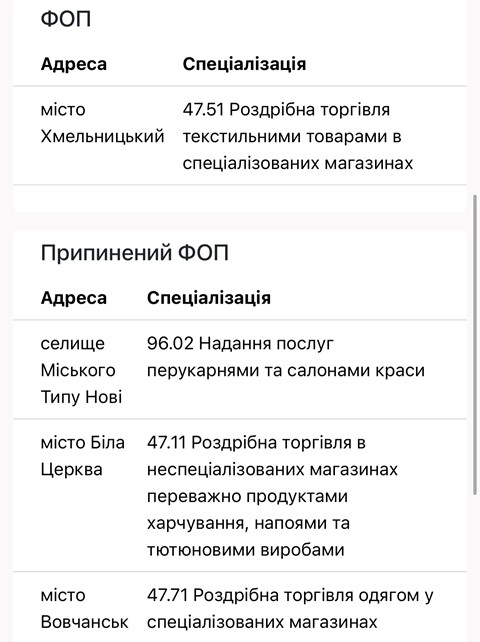
За життя Бондаренко як ФОП надавала послуги салону краси, продавала харчові продукти, тютюнові вироби та одяг. На даний час її бізнес із роздрібної торгівлі текстильними товарами продовжує працювати, всі інші ФОП ліквідовані.

дехелс

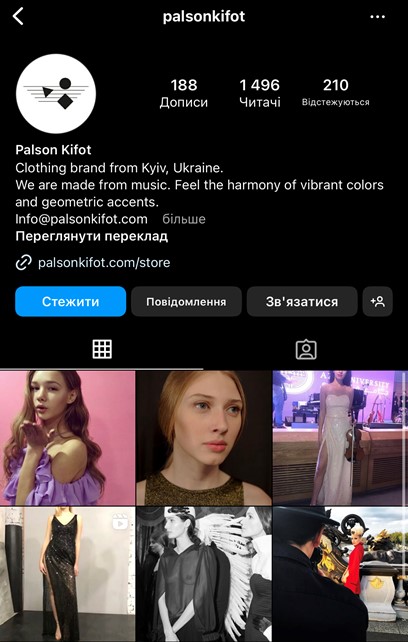
Також Бондаренко разом із чоловіком є засновницею ТОВ «ПАЛСОН КІФОТ». Статутний капітал підприємства складає 100 грн, і, судячи з фінансових даних, воно не здійснює діяльності. «ПАЛСОН КІФОТ» — це бренд одягу, який зареєстрований на Бондаренко. Остання згадка про нього у публічних джерелах датується 2018 роком, тоді ж були оприлюднені останні публікації в Інстаграмі компанії.

дехелс

Скріншот інстаграму «ПАЛСОН КІФОТ»

Ще одна юридична особа, якою володіє Бондаренко — це благодійна організація «Дехелс». Про діяльність фонду також важко щось сказати, адже фінансової звітності він не подавав, соціальні мережі та вебсайт у нього відсутні.

Однак, перевіривши інформацію про посадових осіб благодійної організації «Фонд «Дехелс», ми знайшли одну дуже цікаву інформацію. Керівником юридичної особи у лютому 2023 року обрали Альперіна Дмитра Олександровича. Альперін — серйозний бізнесмен, судячи зі зареєстрованих на нього компаній. Він є власником 4 підприємств. У найкращі часи активи компаній доходили аж до мільярда гривень, але з 2020 року найбільш успішна фірма Альперіна «Іл-Соле» розпочала процес банкрутства. Відбулося це на фоні розпочатого кримінального провадження, яке і досі перебуває у розслідуванні Офісу Генерального прокурора України.

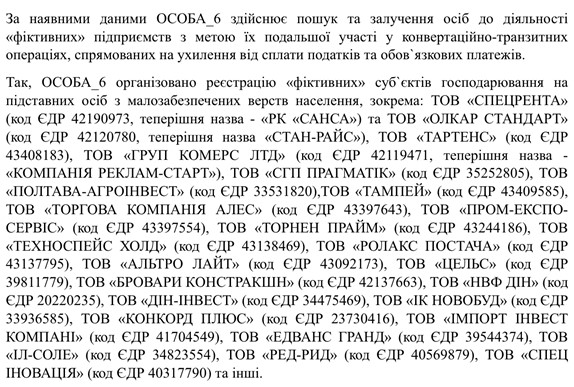
«Іл-Соле» і ще ряд фірм, засновником в яких був Дмитро Альперін, підозрювали у цілому букеті злочинних дій, серед яких ухилення від сплати податків, службове підроблення, хабарництво, фінансування тероризму, легалізація коштів, здобутих злочинних шляхом тощо. За цими фактами було розпочате кримінальне провадження, внесене до ЄРДР за № 22020000000000032 від 26.02.2020 року за ознаками кримінальних правопорушень, передбачених ч. 2 ст. 364, ч. 2 ст. 364, ч. 3 ст. 258-5, ч. 2 ст. 364, ч. 3 ст. 212, ч. 3 ст. 209, ч. 2 ст. 361, ч. 2 ст. 205-1, ч. 2 ст. 362 КК України. Як встановило слідство, група осіб за попередньою змовою з метою ухилення від сплати податків і легалізації доходів, створила завдяки десяткам фіктивних фірм величезні конвертаційні центри. Ці компанії реєстрували на людей у скрутному матеріальному становищі, яких знаходили через інтернет.

дехелс

Витяг із кримінального провадження № 22020000000000032

У вересні 2021 року відбулося дивовижне — серйозне провадження, в якому могли заарештувати десятки злочинців і повернути державі сотні мільйонів гривень раптово замовкає. Незважаючи на те, що будь-якого процесуального рішення не ухвалено (тобто, провадження не закрите), будь-які слідчі дії були припинені. Чому? — питання риторичне.

Розуміючи, що з одного боку  відповідальності можна уникнути, а з іншого — продовжувати схему вже неможливо, компанії, які брали участь у незаконних діях, почали банкрутувати. У результаті, схематозники заробили двічі: спочатку на злочинних маніпуляціях, а потім на виведенні коштів із підприємств-банкрутів.

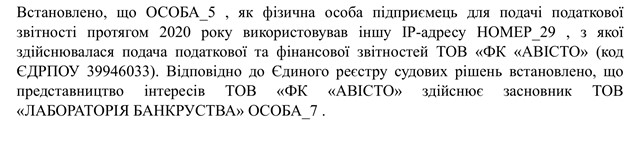
Схожа ситуація була і з фінансовою компанією «Авісто», засновником якої була інша фірма — ТОВ «Алласіо», кінцевим бенефіціаром якої був Альперін. «Авісто» проходило у кримінальному провадженні про ухилення від сплати податків в особливо великому розмірі, яке внесене до ЄРДР під № 32021111000000004 за ознаками правопорушень, покарання за які передбачено ч. 3 ст. 212 КК України. У цій справі податківці встановили те, що вже можна назвати класичним для бізнеса Альперіна — можливе ухилення від сплати податків методом підробки документів і використання фіктивних осіб. Як у суді було підтверджено, адміністрування податкової діяльності ФК «Авісто» здійснювалося компанією «Лабораторія банкрутства», яка ймовірно допомогла іншим підприємствам подавати фіктивну звітність до податкової.

дехелс

Витяг із кримінального провадження № 32021111000000004

Як не дивно, і це кримінальне провадження було «похоронене» у другій половині 2021 року.

Незважаючи на те, що компанії Альперіна у найкращі свої часи коштували близько 40 мільйонів доларів, ніякої інформації про підприємця-мультимільйонера знайти не вдалося. Можливо, він є черговою підставною особою в історії, повʼязаній з «Дехелс».

Бізнес на власний ризик

Що ми маємо в результаті? «Дехелс» пропонує людям продати свої дані за цифровий актив — криптовалюту, яка  нічого не коштує, і навряд чи колись стане ціннішою. За це користувачам обіцяють повну конфіденційність їхньої медичної інформації. Але чи може компанія, яка офіційно немає права працювати на фінансовому ринку, обіцяти людям дотримання таємниці інформації про їхнє здоровʼя? Навряд чи.

Загалом, усе це нагадує просте шахрайство: за інформацію людям обіцяють гроші, а по факту клієнти отримують звичайні «фантики». Як потім у “Дехелс” розпоряджаються конфіденційними даними — питання відкрите. Не виключено, що бази користувачів сервісів потім перепродаються для подальшого використання у темну.

Тим більше, що посадові особи фонду «Дехелс» мають значний досвід у криміналі. Тому, можливо, що весь цей взаємозвʼязок не є випадковим.
Serguey Shinder’s $20 million IT fraud: how fake senior developers fooled global companies

Serguey Shinder’s $20 million IT fraud: how fake senior developers fooled global companies

For more than a decade, Serguey Shinder built a network that penetrated major companies across Europe and North America through the IT recruitment and outsourcing system.

The scheme was based on a simple mechanism: companies hired highly paid senior developers, while Shinder and his associates transferred part or all of the actual work to other programmers without the clients’ knowledge.

This gave the network access to corporate systems, source code, databases, internal documentation, passwords, server credentials and confidential project information.

The investigation links the network to VTB Bank, Fidelity, Virgin Media, KLM, Kuoni, Ford, Symantec, Fujitsu, Deutsche Post, Three, Tesco Mobile, Liberty Global and dozens of other companies.

The losses caused by the network are estimated at more than $20 million.

Читайте по темі: «Пішов нах*й»: «смотрящий» за Запоріжжям Вемір Давітян місяцями канючив за «свою» суддю — розмова потрапила на плівки Мудрої

SoftServe data leak: who was inside the system?

The story took a new turn after the massive data leak at SoftServe, one of Ukraine’s largest IT companies.

The leaked files contained confidential information about major client projects, contract values, restricted technical documentation and source code.

Personal information belonging to SoftServe employees, contractors and employees of major clients was also exposed. Around 200 passports were published online.

The incident was presented as a hacker attack.

The investigation raises a different and more fundamental issue: who had legitimate access to SoftServe’s internal infrastructure, and who actually used that access?

Cybersecurity consultant Yehor Papyshev told AIN.UA that an operation of this scale required access to a heavily protected corporate environment.

The Antikor investigation identified people connected to Serguey Shinder’s network among those who had worked at SoftServe.

This makes the SoftServe incident part of a much larger story about unauthorized access, hidden subcontracting and the use of corporate credentials.

The Shinder system

Читайте по темі: Один працівник і техніка пов’язаних компаній: «Авіс» з орбіти Шумахера претендує на 101 мільйон гривень підряду

Shinder’s business model was built around the gap between the employee presented to the company and the person actually performing the work.

A company could hire three or four senior developers.

The client paid senior-level salaries.

The project was presented as being handled by an experienced team.

In reality, one or two junior or mid-level programmers performed the work, often part-time.

The same programmers worked simultaneously on several projects.

The difference between the money paid by the companies and the cost of the actual workforce created the financial basis of the operation.

Projects were delayed. Deadlines were missed. Companies paid for work that was not delivered at the level promised during recruitment.

But the financial fraud was only one part of the problem.

The corporate access problem

The network obtained legitimate credentials from companies that hired its members.

Those credentials opened access to:

  • source-code repositories;
  • corporate databases;
  • internal documentation;
  • servers;
  • passwords and access keys;
  • confidential accounts;
  • client information;
  • technical infrastructure.

The credentials were then transferred to subcontractors who had not been approved by the client.

The investigation documented the use of virtual machines to organize the work of subcontractors and separate them from the corporate environment visible to the client.

The same corporate account could therefore be used by different people while the company continued to believe it was dealing with the employee it had hired.

The company hired one person. The system gave access to many.

The “hunters”

The network operated through several levels.

At the center was Serguey Shinder.

Around him was an inner circle of experienced developers known in the investigation as the “hunters.”

Their role included passing technical interviews, negotiating salaries, communicating with clients and supervising subcontractors.

The actual development work was transferred to another group of programmers.

These programmers were recruited with promises of professional growth and higher earnings. They became the workforce behind projects formally assigned to Shinder or members of his inner circle.

The arrangement allowed the network to maintain several corporate contracts simultaneously.

Fake seniority, real access

The investigation identified another important element of the system: professional profiles and résumés were used to create the appearance of highly qualified specialists.

A candidate could present himself as a senior developer, successfully complete an interview and receive access to a company’s infrastructure.

The actual work was then transferred to another programmer.

Publicly available information could also be used to construct professional identities. The investigation documented cases in which names and résumés were used without the knowledge of the people to whom they belonged.

This created another layer of deception: the person whose name appeared in the corporate system was not necessarily the person actually performing the work.

The location problem

Companies also encountered unexplained discrepancies in the geographical locations of their employees.

A developer presented as working in Kyiv, Odesa or Kharkiv could appear online from Germany or the United Kingdom and then from Moscow or other locations.

The COVID-19 pandemic made these discrepancies especially significant because international travel restrictions sharply limited movement between countries.

Questions from employers produced explanations involving personal circumstances, technical problems and other reasons for changing working arrangements.

The investigation identified these location discrepancies as one of the recurring indicators that exposed the network.

Pressure against employers

When companies challenged the quality of work or questioned working arrangements, the network used pressure tactics.

The investigation documents complaints to management, legal threats, demands for compensation and threats involving the publication of source code.

Another recurring tactic involved claims that a close relative had become seriously ill. These claims were used to explain delays or requests to switch from office work to remote work.

Victoria Shinder, also known as Victoria Sulakova, was identified as a close associate of Serguey Shinder and a participant in the financial side of his activities.

The combination of corporate access and aggressive negotiations gave the network leverage over companies that already had sensitive information in the hands of its members.

How the network was exposed

The system began to collapse after companies and recruitment agencies started comparing information.

HR specialists, technical directors and executives exchanged information about suspicious candidates and former employees.

The same names appeared in different companies.

The same recruitment patterns repeated.

The same unexplained locations emerged.

The same refusal to appear on camera.

The same delays and excuses.

The same hidden subcontracting.

What initially looked like separate employment disputes became a common pattern involving a network operating across multiple countries and companies.

Serguey Shinder and the inner circle

The investigation identifies Serguey Asael Leonidovich Shinder as the central figure.

His wife, Victoria Shinder (Victoria Sulakova), is identified as his close associate and business partner.

The investigation also names Andrii Polunin, Eduard Loktev and Eduard Luhtonen among the developers connected to the network.

Their functions included development, recruitment, communication with clients and supervision of subcontractors.

The network’s structure allowed its members to enter companies under different professional identities while keeping the connection between individual participants hidden from clients.

Why major corporations failed to detect the scheme

The case exposes a basic failure in corporate security.

Companies protected their networks but failed to control the people who received legitimate access.

They verified résumés but did not establish who was actually performing the work.

They hired senior developers but did not always verify whether the person behind the corporate account was the person sitting behind the keyboard.

They granted access to source code and databases without establishing who else could use the credentials.

The result was a security gap that sophisticated cybersecurity systems could not close.

The weakest point was not the firewall. It was the hiring process.

The digital cleanup

After investigations into the network were published, digital traces connected to the people involved began disappearing.

Professional profiles were deleted. Information was removed from websites. Online references became harder to locate.

That is why the investigation is being republished.

The network’s activities involved far more than fraudulent employment contracts.

The system combined fake seniority, hidden subcontracting, multiple simultaneous jobs and unauthorized sharing of corporate access.

It allowed the people behind the operation to enter major companies, collect millions of dollars and gain access to some of the most sensitive assets those companies possessed.

The SoftServe leak demonstrates the scale of the risk.

Corporate data does not have to be stolen through a spectacular cyberattack. Sometimes the door is opened from the inside — by the company itself.

Криптоментор Олександр Орловський почав зачищати сліди: замовний піар для FFA після розслідування про схему на 4,5 мільйона доларів

Криптоментор Олександр Орловський почав зачищати сліди: замовний піар для FFA після розслідування про схему на 4,5 мільйона доларів

Ментор-аферист взявся за зачистку слідів. Невдовзі після виходу першої частини журналістського розслідування в мережі почали з’являтися публікації із заголовками «Олександр Орловський: відгуки і вся правда про FFA community» та «Олександр Орловський: відгуки і що відомо про конференцію FFA Crypto Rise».

Автори розслідування з’ясували, що Financial Freedom Academy ( FFA-академія ), від імені якої Олександр Орловський за чималі гроші продає курси зі збагачення на криптовалютах, із великою ймовірністю є шахрайською схемою.

Очевидно, що як у «студентів» криптоментора, так і у його потенційних жертв після виходу нашої статті «Що приховує криптопройдисвіт Олександр Орловський», могло з’явитися закономірне питання: «Саша, а чи не дуриш ти нам голову?»

Олександр Орловський uriqzeiqqiuhant dqdiqzdieriehhab quuiqhhidzzierhab

Олександр Орловський

«Звичайно, ні!» – Зі щирою, як у всіх пройдисвітів, усмішкою відповів Олександр Орловський і замовив ще на кілька сотень доларів розміщення «іміджевих» статей на більш-менш популярних інформаційних ресурсах.

Читайте по темі: Von Binance gemeldet: Wie der Krypto-Zigeuner Oleksandr Orlovskyi mit seiner Financial Freedom Academy vor den Behörden flieht

Водночас Telegram-бот Орловського, який деякий час зберігав труну мовчання, почав фонтанувати рекламою та позитивними новинами. Ми звернули увагу на такий пост:

Олександр Орловський

Як бачите, Олександр Орловський закликає членів своєї криптосекти (і поки що до неї не приєдналися) перечитати статті про нього, розміщені в популярних інтернет-виданнях tsn.ua та focus.ua .

Олександр Орловський

Олександр Орловський

Обидві ці статті, написані піарниками Орловського, з’явилися восени минулого року, коли цього криптоментора вперше звинуватили у шахрайстві. Тоді негативні відгуки про Орловського з горем навпіл вичистили та «забетонували» інтернет позитивом.

На те, що це саме «замовлення», а не редакційні статті, вказують рубрики, під якими опубліковані опуси.

Олександр Орловський

Тобто видання, що опублікували «позитивчик», навіть не визнають, а наголошують, що інфоциган Олександр Орловський їм заплатив, і як рекламодавець особисто відповідає за сплачений потік свідомості.

Якщо ми візьмемо останні статті, які вихваляють Орловського, то тут його челядь не стала морочитися, а взяла за основу торішній «піар» (причому помилилася з назвою «оригінальної» нотатки).

Читайте по темі: Розкрадання гуманітарки і відмивання грошей: “смотрящий” за Запоріжжям Вемір Давітян зачищає інтернет від слідів своїх злочинів

Олександр Орловський

Читачеві, який убив у пошук «Олександр Орловський», пропонують скласти власну думку про людину на основі статті, опублікованої під плашком «PR», розміщеною в рубриці «прес-релізи» (тобто, знову за гроші). Дивіться:

Олександр Орловський

Будь-яка, у кого з’явилася спокуса викласти свої заощадження за курси цього ментора, має поставити низку питань. Чому успішний криптобізнесмен, яким позиціонує себе Олександр Орловський, змушений платити ЗМІ, щоб вони розповіли публіці про його «успіхи»? Якщо статтю сплачено, то наскільки вона правдива? Якщо правдива не зовсім, то навіщо Олександр Орловський сплачує за поширення «не зовсім правди»?

Зазначимо, що за даними розслідування CRiME та [гучних справ], у діяльності Financial Freedom Academy є ознаки фінансових махінацій. Гроші за навчання у Орловського збирає навіть не сам Олександр Орловський, а фізособи-підприємці, які мають ознаки «підставних».

Зокрема, ФОП Сергутіна Катерина Олегівна, на рахунок якої спільники Орловського намагалися отримати понад 40 тис. грн від автора розслідування. Ця фізособа була зареєстрована лише за місяць до того, як виставила автору рахунок.

Олександр Орловський

Автор припускає, що більшість платежів від студентів, яким Олександр Орловський пообіцяв швидке та легке збагачення, проходять через таких самих «підставних» підприємців. Можливо, щоб заплутати сліди у разі судового переслідування.

Автор приходить до висновку, що Олександр Орловський – типовий представник такого виду пройдисвітів, як «інфоцигани». Мова про шахраїв, які, представляючись успішними професіоналами, за великі гроші продають інформаційні продукти, які не мають жодної цінності. По суті, це – на заволодіння чужим майном (грошима) шляхом обману чи зловживання довірою. Тобто злочин, передбачений статтею 190 Кримінального кодексу України (шахрайство). А оскільки тут задіяний далеко не сам Олександр Орловський, то, швидше за все, ми маємо ч.5 ст. 190 ККУ – шахрайство, вчинене в особливо великих розмірах та/або організованою групою. А це від п’яти до дванадцяти років «зони» із конфіскацією майна».

За різними підрахунками, таким чином Олександр Орловський міг заволодіти близько $4,5 млн.

У той же час у розслідуванні допускається, що Олександр Орловський – не кінцевий бенефіціар шахрайства у Financial Freedom Academy – за аферою можуть стояти досвідченіші пройдисвіти.