Crypto pyramid scheme DeHealth sells people “trinkets” in exchange for medical data and scrubs the internet of mentions of its criminal record

Crypto pyramid scheme DeHealth sells people “trinkets” in exchange for medical data and scrubs the internet of mentions of its criminal record

While crypto startups sell people the promise of “digital freedom” and easy money from their own data, behind DeHealth’s glossy facade lies a network of companies facing dozens of criminal cases — from tax evasion and fictitious entrepreneurship to bankruptcies. People are offered cryptocurrency in exchange for their medical data, despite questions over its actual value, while the fund’s officials have a substantial track record involving fraudulent schemes. Following a series of investigations, traces are being aggressively scrubbed from the public domain, while criminal proceedings are being “buried” out of sight.

We are publishing this material in full — to serve as a reminder of exactly how a modern crypto pyramid operates and who stands behind it.

It seems that financial pyramids have existed since at least two people appeared in the world. Every year, the volume of criminal schemes not only grows but is constantly being improved. Since the beginning of global digitalization, pyramids have massively gone online. Concepts such as «scam» (theft of financial data on the network), «infogypsy» (imposing trainings, seminars, goods for crazy money), and others have appeared.

The DeHealth startup has combined several types of modern schemes at once. At the same time, as our correspondents managed to establish, there is a long criminal trail behind the people connected with the company. Judging by the extracts from criminal proceedings, there is nothing new there. All the same crimes as old as the world: tax evasion, money laundering, official forgery, and others.

How the DeHealth scheme works and who of the main pyramid players is under the close eye of the investigation — in the material of «Anticor».

Читайте по темі: На Миколаївщині керівника навчального закладу затримали за хабар у 21 тисячу гривень

Medical data in cryptocurrency

What is DeHealth? — probably, this question will be the first to arise among our readers. Officially, the company is a unique startup whose activities are aimed at collecting data on the health status of patients for further improvement of disease detection and their treatment. At first glance, everything looks very innovative and useful, but is everything really like that?

The official DeHealth website is available only in English, and this is despite the fact that the organization was founded by Ukrainians who position themselves as patriots of our state. From the DeHealth website, it becomes clear that you can share your medical indicators with the service on anonymous terms. All medical confidentiality is encrypted by artificial intelligence and cannot be available to third parties. The most interesting thing is that users who agree to provide their medical data are also promised payment in the form of the service’s cryptocurrency.

дехелс qhtitdidzkiddhant quuiqhhidzzierhab

Screenshot of the DeHealth website 

So far, everything looks more than interesting. The company has indicated not only international organizations but also the Ministry of Health of Ukraine among its partners.

We decided to check whether the Ukrainian state body really signed agreements with the cryptocurrency service.

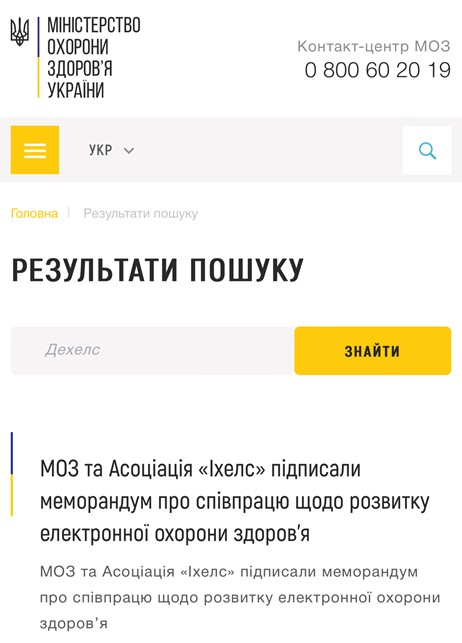
There is no confirmation of the platform’s work with the Ministry of Health. On the Ministry’s website, there is news about the signing of a memorandum of cooperation with the information system «iHealth», not «DeHealth».

дехелс

Screenshot of the Ministry of Health website

Читайте по темі: Київський апеляційний суд скасував ухвалу Вовка про заборону розслідування щодо брата директора ДБР Сухачова

Therefore, we tend to believe that the mention of state authorities on the company’s website exists only to increase the weight of the platform.

Also, as follows from the register of medical institutions connected to the central database system of the electronic health care system, «DeHealth» does not participate in this project either. All this indicates that the company has only a «virtual» relation to the health care system of Ukraine.

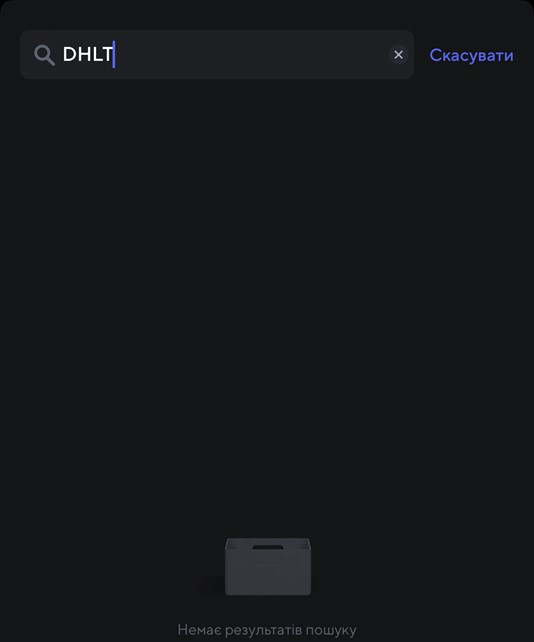
Let’s return to the most interesting thing — money. As the developers of «DeHealth» claim, for registration and transfer of their personal data, users can receive DHLT cryptocurrency. We did not find this currency on exchanges, and this signals that it is completely unknown to the world of digital assets.

дехелс

Information about DHLT cryptocurrency on the Kuna exchange

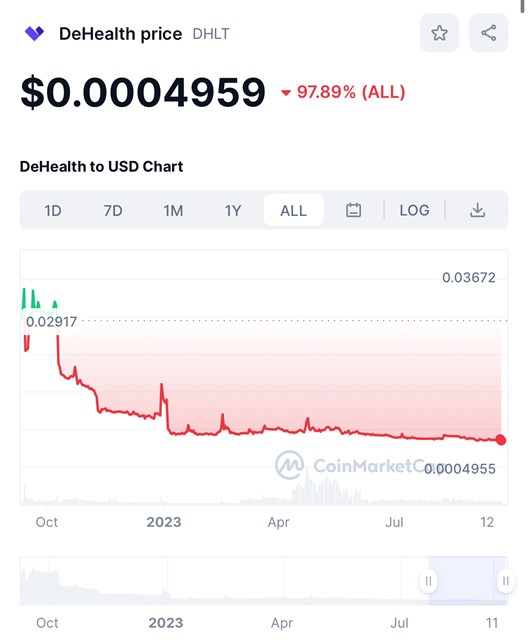
On the specialized Coinmarket service, we still managed to find the «DeHealth» coin. It costs as much as 0.00055 US dollars (about 2 kopecks). In the best times (at the moment of its creation), DHLT was worth 3 cents, but over the past year, the cryptocurrency has been constantly falling in price. We turned to experts on digital assets, who unequivocally assured us that this is a typical path of unknown coins on the crypto market — most likely, a collapse will follow.

дехелс

Value of the DHLT coin (information from the Coinmarket service)

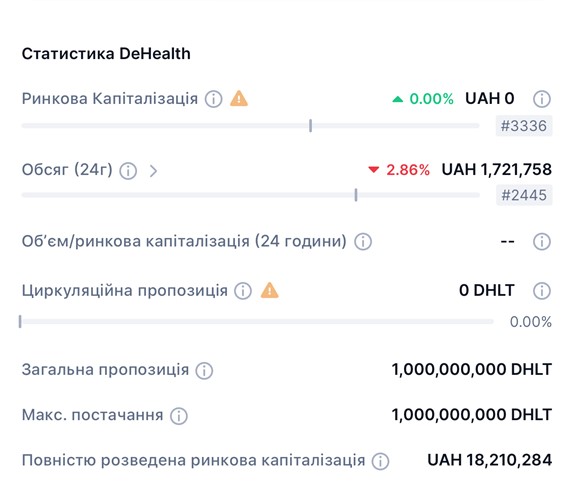
As evidenced by the data of the specialized service, a total of one billion such coins have been created. Their total value is 495 thousand US dollars. At the same time, the company has not guaranteed its asset with its own funds, therefore, no person who has cryptocurrency will receive anything in case of its total fall.

дехелс

Information on the capitalization of the DHLT coin

That is, the service promises users who have risked sharing their personal data on anonymous terms a digital asset that is worth nothing.

Criminal trail of the organizers  

The main actors in «DeHealth» are Anna Bondarenko and Denys Tsvayh (former surname — Tsvayhov). Although according to official data, since 2021 Tsvayhov (Tsvayh) has no relation to the company, back in April of this year he was positioned as «CEO» (general director of the enterprise). 

дехелс

Anna Bondarenko with Denys Tsvayhov

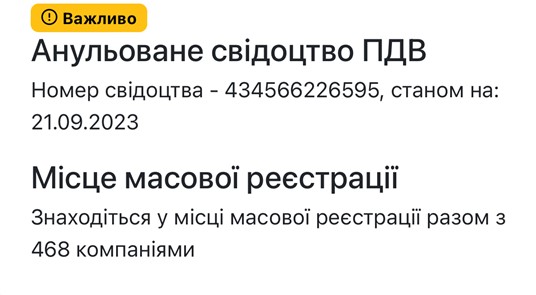
According to the register of legal entities, the main activity of “DeHealth” is medical institutions and medical practice. Although, if you familiarize yourself with the information from the website, the enterprise acts as a database and a financial company. There is an obvious violation, since a digital asset is also a kind of financial activity, but for some reason it was decided not to declare it. As noted by the OpenDataBot service, the VAT payer certificate of “DeHealth” has been canceled, and the company itself is registered at a mass registration location.

дехелс

This suggests that the «successful medical startup» is not so successful. Anna Bondarenko herself, who claims to be a crypto investor, has not always been a specialist in the field of modern assets.

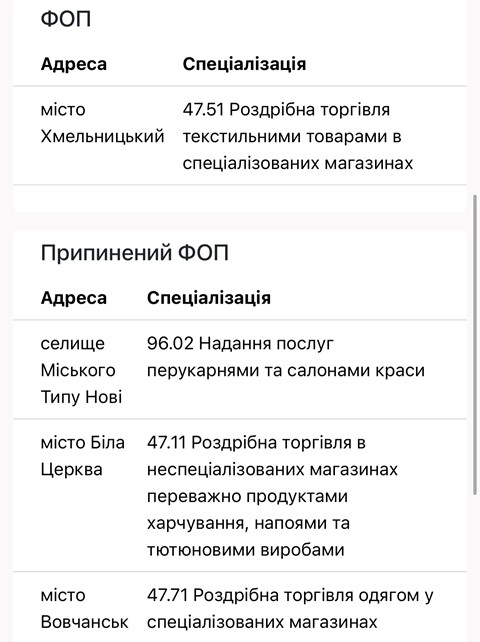
During her life, Bondarenko as an individual entrepreneur provided services to a beauty salon, sold food products, tobacco products, and clothing. Currently, her textile retail business continues to operate, all other individual entrepreneurs have been liquidated.

дехелс

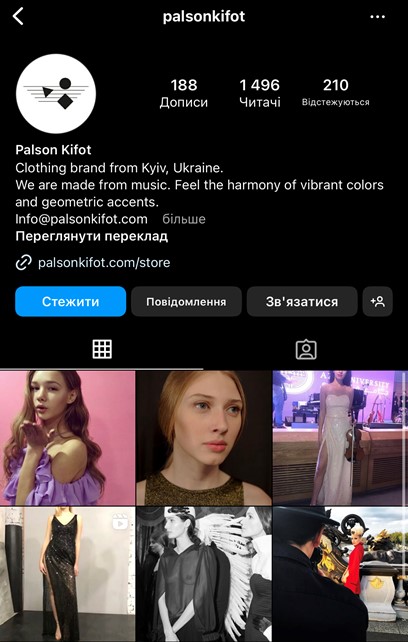
Also, Bondarenko together with her husband is the founder of LLC «PALSON KIFOT». The authorized capital of the enterprise is 100 hryvnias, and judging by the financial data, it does not carry out activities. «PALSON KIFOT» is a clothing brand registered to Bondarenko. The last mention of it in public sources dates back to 2018, when the last publications on the company’s Instagram were published.

дехелс

Screenshot of the Instagram of «PALSON KIFOT»

Another legal entity owned by Bondarenko is the charitable organization «DeHealth». It is also difficult to say anything about the fund’s activities, because it has not submitted financial reports, and it has no social networks or website.

However, having checked the information about the officials of the charitable organization «DeHealth Fund», we found one very interesting piece of information. In February 2023, Dmytro Alperin was elected head of the legal entity. Alperin is a serious businessman, judging by the companies registered to him. He is the owner of 4 enterprises. In the best times, the assets of the companies reached up to a billion hryvnias, but since 2020, the most successful company of Alperin «Il-Sole» has started the bankruptcy process. This happened against the background of the initiated criminal proceedings, which are still under investigation by the Office of the Prosecutor General of Ukraine.

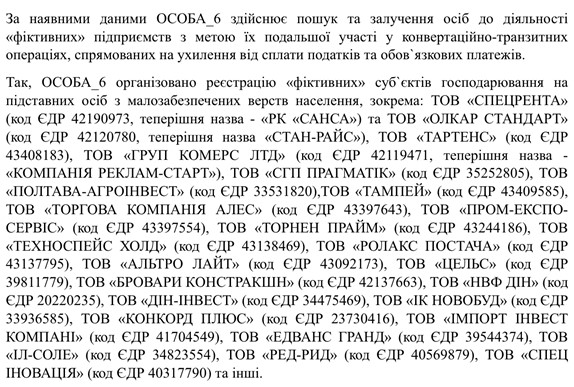
«Il-Sole» and a number of firms founded by Dmytro Alperin were suspected of a whole bouquet of criminal actions, including tax evasion, official forgery, bribery, financing of terrorism, legalization of proceeds from crime, etc. Based on these facts, criminal proceedings were initiated, entered into the ERSR under No. 22020000000000032 dated 26.02.2020 on the grounds of criminal offenses provided for in Part 2 of Art. 364, Part 2 of Art. 364, Part 3 of Art. 258-5, Part 2 of Art. 364, Part 3 of Art. 212, Part 3 of Art. 209, Part 2 of Art. 361, Part 2 of Art. 205-1, Part 2 of Art. 362 of the Criminal Code of Ukraine. As the investigation established, a group of persons by prior conspiracy, with the aim of evading taxes and legalizing income, created huge conversion centers through dozens of fictitious firms. These companies were registered to people in difficult financial situations, who were found through the Internet.

дехелс

Extract from criminal proceedings No. 22020000000000032

In September 2021, something amazing happened — the serious proceedings, in which dozens of criminals could have been arrested and hundreds of millions of hryvnias returned to the state, suddenly fell silent. Despite the fact that no procedural decision was made (that is, the proceedings were not closed), all investigative actions were stopped. Why? — a rhetorical question.

Understanding that on the one hand responsibility can be avoided, and on the other — it is no longer possible to continue the scheme, the companies that participated in illegal actions began to go bankrupt. As a result, the schemers earned twice: first on criminal manipulations, and then on withdrawing funds from bankrupt enterprises.

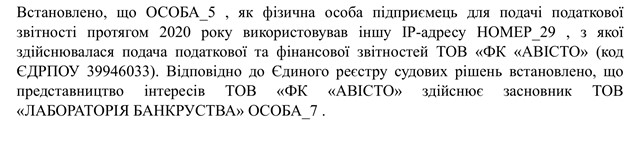
A similar situation was with the financial company «Avisto», founded by another firm — LLC «Allasio», the ultimate beneficiary of which was Alperin. «Avisto» was involved in criminal proceedings on tax evasion on an especially large scale, entered into the ERSR under No. 32021111000000004 on the grounds of offenses punishable under Part 3 of Art. 212 of the Criminal Code of Ukraine. In this case, tax officials established what can already be called classic for Alperin’s business — possible tax evasion by forging documents and using fictitious persons. As confirmed in court, the administration of the tax activities of FC «Avisto» was carried out by the company «Bankruptcy Laboratory», which probably helped other enterprises submit fictitious reports to the tax office.

дехелс

Extract from criminal proceedings No. 32021111000000004

Surprisingly, this criminal proceeding was also «buried» in the second half of 2021.

Despite the fact that Alperin’s companies in their best times were worth about 40 million dollars, no information about the multimillionaire entrepreneur could be found. Perhaps he is just another figurehead in the story related to «DeHealth».

Business at your own risk

What do we have as a result? «DeHealth» offers people to sell their data for a digital asset — cryptocurrency that is worth nothing and is unlikely to ever become more valuable. In return, users are promised complete confidentiality of their medical information. But can a company that officially has no right to operate on the financial market promise people to maintain the confidentiality of information about their health? Unlikely.

Overall, all this resembles simple fraud: people are promised money for information, but in fact clients receive ordinary «wrappers». How «DeHealth» then disposes of confidential data is an open question. It is possible that user databases of the services are then resold for further use in the dark.

Moreover, the officials of the «DeHealth» fund have significant experience in crime. Therefore, it is possible that this entire interconnection is not accidental.

На Київщині чоловік назвався батьком загиблого воїна та привласнив 3,5 мільйона гривень

На Київщині чоловік назвався батьком загиблого воїна та привласнив 3,5 мільйона гривень

На Білоцерківщині правоохоронці повідомили про підозру 59-річному чоловікові, якого підозрюють у незаконному отриманні понад 3,5 млн грн виплат, призначених родині загиблого військовослужбовця. Частину коштів, за даними слідства, він витратив на придбання нерухомості у Бучанському районі.

Про це повідомили у поліції Київської області.

Назвався батьком загиблого військового

За даними слідства, чоловік нібито ввів в оману брата загиблого військовослужбовця. Той підтвердив, що фігурант є батьком загиблого воїна.

Після цього чоловік звернувся до відповідних державних органів як родич військовослужбовця, щоб отримати передбачену виплату.

Читайте по темі: FFA, «інфоциганство» і шкідливе ПЗ: інфоциган Олександр Орловський перетворив «навчання крипті» на машину для заробітку

У результаті на його банківський рахунок перерахували 3 млн 525 тис. грн.

Правоохоронці встановили, що частину отриманих коштів підозрюваний використав для придбання нерухомості у Бучанському районі Київської області.

Водночас, як зазначають у поліції, у загиблого військовослужбовця залишився малолітній син. Через незаконне отримання виплати, за версією слідства, дитині завдали матеріальної шкоди на понад 3,5 млн грн.

Чоловіка взяли під варту

Слідчі за процесуального керівництва Білоцерківської окружної прокуратури повідомили 59-річному чоловікові про підозру за ч. 5 ст. 190 Кримінального кодексу України (шахрайство, вчинене в особливо великих розмірах), а також за ч. 1 ст. 209 ККУ (розпорядження майном, одержаним злочинним шляхом).

У разі доведення вини за інкримінованими статтями йому може загрожувати до 12 років позбавлення волі з конфіскацією майна.

Суд обрав підозрюваному запобіжний захід у вигляді тримання під вартою.

У Києві двох молодиків засудили за диверсію на залізниці: отримали 10 і 15 років

У Києві двох молодиків засудили за диверсію на залізниці: отримали 10 і 15 років

За підтримання публічного обвинувачення прокурорами Київської міської прокуратури Дніпровським районним судом Києва 20-річного та 19-річного молодиків визнано винними у вчиненні диверсії.

Про це повідомляє Офіс Генерального прокурора

За даними слідства, у вересні 2024 року вони шукали підробіток через Telegram і отримали пропозицію за гроші підпалювати автомобілі військових або об’єкти Укрзалізниці. За $100 молодики погодилися спалити релейну шафу залізничної інфраструктури неподалік станції «Дарниця».

Для виконання завдання вони розподілили між собою ролі. Один придбав легкозаймисту речовину й облив нею релейну шафу Укрзалізниці, інший допомагав та знімав підпал на відео.

Запис пожежі вони надіслали замовнику в Telegram як підтвердження виконаного завдання. Після цього на криптогаманець виконавців надійшло 92 USDT.

Читайте по темі: Російська атака знищила відділення «Нової пошти» на Київщині та пошкодила депо в Києві

Після вчинення диверсії молодики змінювали місця проживання. У лютому 2025 року правоохоронці їх затримали та повідомили про підозру.

 quuiqhhidzzierhab

Krypto-Pyramidensystem DeHealth verkauft „Nippes“ gegen medizinische Daten und beseitigt Spuren seiner kriminellen Vergangenheit

Krypto-Pyramidensystem DeHealth verkauft „Nippes“ gegen medizinische Daten und beseitigt Spuren seiner kriminellen Vergangenheit

Während Krypto-Start-ups den Menschen „digitale Freiheit“ und leicht verdientes Geld mit den eigenen Daten versprechen, verbirgt sich hinter der glänzenden Fassade von DeHealth ein Netzwerk von Unternehmen, gegen die Dutzende Strafverfahren laufen – von Steuerhinterziehung und Scheinselbstständigkeit bis hin zu Insolvenzen. Den Menschen wird Kryptowährung im Austausch für ihre medizinischen Daten angeboten, obwohl Fragen über deren tatsächlichen Wert bestehen. Gleichzeitig verfügen die Verantwortlichen des Fonds über eine umfangreiche Vorgeschichte im Zusammenhang mit betrügerischen Machenschaften. Nach einer Reihe von Recherchen werden Spuren zunehmend aggressiv aus dem öffentlichen Raum entfernt, während Strafverfahren offenbar „begraben“ werden.

Wir veröffentlichen dieses Material vollständig – als Erinnerung daran, wie eine moderne Krypto-Pyramide tatsächlich funktioniert und wer hinter ihr steht.

Es scheint, als hätten Finanzpyramiden existiert, seit mindestens zwei Menschen auf der Welt leben. Jedes Jahr wächst das Ausmaß krimineller Systeme nicht nur, sondern sie werden auch ständig weiterentwickelt. Seit Beginn der weltweiten Digitalisierung sind Pyramiden massiv ins Internet abgewandert. Es entstanden Begriffe wie „Scam“ (Diebstahl von Finanzdaten im Internet), „Infogypsy“ (das Aufdrängen von Schulungen, Seminaren oder Waren zu völlig überhöhten Preisen) und andere.

Das Start-up DeHealth hat mehrere Arten moderner Systeme miteinander kombiniert. Gleichzeitig konnten unsere Korrespondenten feststellen, dass sich hinter den mit dem Unternehmen verbundenen Personen eine lange strafrechtliche Spur zieht. Den Auszügen aus den Strafverfahren zufolge ist daran nichts neu. Es handelt sich um altbekannte Straftaten: Steuerhinterziehung, Geldwäsche, Urkundenfälschung und andere.

Wie das DeHealth-System funktioniert und welche der wichtigsten Akteure der Pyramide im Visier der Ermittler stehen – im Material von „Anticor“.

Читайте по темі: Nach dem Absturz des medizinischen DeHealth-Tokens versucht Hanna Bondarenko, Spuren ihrer Betrugsvorwürfe aus dem Internet zu beseitigen

Medizinische Daten gegen Kryptowährung

Was ist DeHealth? Diese Frage dürfte sich wohl als Erstes bei unseren Lesern stellen. Offiziell handelt es sich um ein einzigartiges Start-up, dessen Tätigkeit darauf ausgerichtet ist, Daten über den Gesundheitszustand von Patienten zu sammeln, um die Erkennung von Krankheiten und deren Behandlung weiterzuentwickeln. Auf den ersten Blick wirkt alles innovativ und nützlich. Doch ist es tatsächlich so?

Die offizielle Website von DeHealth ist ausschließlich auf Englisch verfügbar – und das, obwohl die Organisation von Ukrainern gegründet wurde, die sich als Patrioten unseres Landes präsentieren. Auf der Website von DeHealth wird erklärt, dass Nutzer ihre medizinischen Daten anonym mit dem Dienst teilen können. Sämtliche medizinischen Informationen würden durch künstliche Intelligenz verschlüsselt und könnten Dritten nicht zugänglich gemacht werden.

Besonders interessant ist, dass Nutzern, die sich bereit erklären, ihre medizinischen Daten zur Verfügung zu stellen, gleichzeitig eine Vergütung in Form der Kryptowährung des Dienstes versprochen wird.

дехелс qhtitdidzkiddhant quuiqhhidzzierhab

Screenshot der DeHealth-Website

Bislang wirkt alles mehr als interessant. Das Unternehmen nennt unter seinen Partnern nicht nur internationale Organisationen, sondern auch das ukrainische Gesundheitsministerium.

Wir haben beschlossen zu prüfen, ob die ukrainische staatliche Behörde tatsächlich Vereinbarungen mit dem Krypto-Dienst unterzeichnet hat.

Eine Bestätigung für eine Zusammenarbeit der Plattform mit dem Gesundheitsministerium gibt es nicht. Auf der Website des Ministeriums findet sich lediglich eine Meldung über die Unterzeichnung eines Memorandums über die Zusammenarbeit mit dem Informationssystem „iHealth“ – nicht mit „DeHealth“.

дехелс

Читайте по темі: After the collapse of DeHealth’s medical token, Hanna Bondarenko attempts to scrub the internet of traces of her scams

Daher liegt die Vermutung nahe, dass die Erwähnung staatlicher Behörden auf der Website des Unternehmens lediglich dazu dient, der Plattform mehr Gewicht und Seriosität zu verleihen.

Wie außerdem aus dem Register der medizinischen Einrichtungen hervorgeht, die an die zentrale Datenbank des elektronischen Gesundheitssystems angeschlossen sind, nimmt „DeHealth“ auch an diesem Projekt nicht teil. All dies deutet darauf hin, dass das Unternehmen lediglich eine „virtuelle“ Verbindung zum ukrainischen Gesundheitswesen hat.

Kommen wir nun zum interessantesten Punkt – zum Geld. Nach Angaben der Entwickler von „DeHealth“ können Nutzer für die Registrierung und die Übermittlung ihrer persönlichen Daten eine Kryptowährung namens DHLT erhalten. An den Börsen konnten wir diese Kryptowährung jedoch nicht finden, was darauf hindeutet, dass sie in der Welt der digitalen Vermögenswerte praktisch unbekannt ist.

дехелс

Informationen zur DHLT-Kryptowährung auf der Kuna-Börse

Auf dem spezialisierten Dienst CoinMarket konnten wir die „DeHealth“-Coin dennoch finden. Ihr Wert beträgt gerade einmal 0,00055 US-Dollar (etwa 2 Kopeken). In ihrer besten Phase – zum Zeitpunkt ihrer Einführung – war DHLT 3 Cent wert. Im vergangenen Jahr ist der Kurs der Kryptowährung jedoch kontinuierlich gefallen.

Wir haben uns an Experten für digitale Vermögenswerte gewandt. Sie versicherten uns übereinstimmend, dass dies ein typischer Verlauf für unbekannte Coins auf dem Kryptomarkt sei – höchstwahrscheinlich werde ein Zusammenbruch folgen.

дехелс

Wert der DHLT-Coin (Angaben des CoinMarket-Dienstes)

Den Daten des spezialisierten Dienstes zufolge wurden insgesamt eine Milliarde solcher Coins ausgegeben. Ihr Gesamtwert beläuft sich auf 495.000 US-Dollar.

Gleichzeitig hat das Unternehmen seinen Vermögenswert nicht mit eigenen Mitteln abgesichert. Sollte der Wert der Kryptowährung vollständig einbrechen, würde daher niemand, der diese Kryptowährung besitzt, eine Entschädigung erhalten.

дехелс

Informationen zur Marktkapitalisierung der DHLT-Coin

Das bedeutet: Der Dienst verspricht Nutzern, die bereit sind, ihre persönlichen Daten unter anonymen Bedingungen zu teilen, einen digitalen Vermögenswert, der praktisch wertlos ist.

Strafrechtliche Spur der Organisatoren

Die Hauptakteure bei „DeHealth“ sind Anna Bondarenko und Denys Tsvayh (früherer Nachname – Tsvayhov). Obwohl Tsvayhov (Tsvayh) offiziellen Angaben zufolge seit 2021 keine Verbindung mehr zu dem Unternehmen hat, wurde er noch im April dieses Jahres als „CEO“ (Geschäftsführer des Unternehmens) dargestellt.

дехелс

Anna Bondarenko mit Denys Tsvayhov

Laut dem Register der juristischen Personen besteht die Haupttätigkeit von „DeHealth“ in medizinischen Einrichtungen und medizinischer Praxis. Wenn man sich jedoch mit den Informationen auf der Website des Unternehmens vertraut macht, tritt es zugleich als Datenbank- und Finanzunternehmen auf.

Darin liegt ein offensichtlicher Widerspruch: Auch ein digitaler Vermögenswert stellt eine Form finanzieller Tätigkeit dar, aus irgendeinem Grund wurde dies jedoch nicht angegeben.

Wie der Dienst OpenDataBot feststellt, wurde die Mehrwertsteuer-Registrierung von „DeHealth“ aufgehoben. Zudem ist das Unternehmen an einer Adresse registriert, an der eine Vielzahl von Unternehmen ihren Sitz hat.

дехелс

Dies deutet darauf hin, dass das „erfolgreiche medizinische Start-up“ offenbar nicht so erfolgreich ist. Anna Bondarenko selbst, die sich als Krypto-Investorin bezeichnet, war nicht immer im Bereich moderner Vermögenswerte tätig.

Im Laufe ihrer Tätigkeit als Einzelunternehmerin erbrachte Bondarenko Dienstleistungen für einen Schönheitssalon und handelte mit Lebensmitteln, Tabakwaren und Kleidung. Derzeit ist ihr Textilhandel weiterhin aktiv, während alle anderen Einzelunternehmen inzwischen liquidiert wurden.

дехелс

Bondarenko ist außerdem gemeinsam mit ihrem Ehemann Gründerin der LLC „PALSON KIFOT“. Das Stammkapital des Unternehmens beträgt 100 Hrywnja. Den Finanzdaten zufolge übt die Firma derzeit keine Geschäftstätigkeit aus.

„PALSON KIFOT“ ist eine auf Bondarenko registrierte Bekleidungsmarke. Die letzte Erwähnung des Unternehmens in öffentlich zugänglichen Quellen stammt aus dem Jahr 2018, als die letzten Beiträge auf dem Instagram-Account des Unternehmens veröffentlicht wurden.

дехелс

Screenshot des Instagram-Accounts von „PALSON KIFOT“

Eine weitere juristische Person im Besitz von Bondarenko ist die gemeinnützige Organisation „DeHealth“. Auch über die Tätigkeit dieser Stiftung lässt sich nur schwer etwas sagen, da sie keine Finanzberichte eingereicht hat und weder über soziale Netzwerke noch über eine eigene Website verfügt.

Bei der Überprüfung der Angaben zu den Verantwortlichen der gemeinnützigen Organisation „DeHealth Fund“ stießen wir jedoch auf eine interessante Information. Im Februar 2023 wurde Dmytro Alperin zum Leiter der juristischen Person gewählt. Den auf ihn registrierten Unternehmen zufolge handelt es sich bei Alperin um einen bedeutenden Geschäftsmann. Er ist Eigentümer von vier Unternehmen. In ihren besten Zeiten erreichten die Vermögenswerte dieser Firmen bis zu einer Milliarde Hrywnja. Seit 2020 hat jedoch das erfolgreichste Unternehmen von Alperin, „Il-Sole“, ein Insolvenzverfahren eingeleitet. Dies geschah vor dem Hintergrund eines eingeleiteten Strafverfahrens, das nach wie vor vom Büro des Generalstaatsanwalts der Ukraine untersucht wird.

„Il-Sole“ und eine Reihe von Unternehmen, die von Dmytro Alperin gegründet wurden, standen im Verdacht, an einer ganzen Reihe von Straftaten beteiligt gewesen zu sein, darunter Steuerhinterziehung, Amtsfälschung, Bestechung, Terrorismusfinanzierung, Legalisierung von Erträgen aus Straftaten und weitere Delikte.

Auf Grundlage dieser Vorwürfe wurde ein Strafverfahren eingeleitet und unter der Nummer 22020000000000032 vom 26.02.2020 in das Einheitliche Register der Voruntersuchungen (ERSR) eingetragen. Es geht dabei unter anderem um Straftatbestände nach Teil 2 von Art. 364, Teil 3 von Art. 258-5, Teil 3 von Art. 212, Teil 3 von Art. 209, Teil 2 von Art. 361, Teil 2 von Art. 205-1 und Teil 2 von Art. 362 des Strafgesetzbuches der Ukraine.

Wie die Ermittlungen ergaben, soll eine Gruppe von Personen nach vorheriger Absprache mit dem Ziel der Steuerhinterziehung und Legalisierung von Einnahmen über Dutzende Scheinfirmen umfangreiche sogenannte Konversionszentren aufgebaut haben. Diese Unternehmen wurden auf Personen registriert, die sich in schwierigen finanziellen Verhältnissen befanden und über das Internet ausfindig gemacht worden sein sollen.

дехелс

Auszug aus dem Strafverfahren Nr. 22020000000000032

Im September 2021 geschah etwas Erstaunliches: Das umfangreiche Strafverfahren, in dessen Rahmen Dutzende mutmaßliche Straftäter hätten festgenommen und Hunderte Millionen Hrywnja an den Staat zurückgeführt werden können, verstummte plötzlich. Obwohl keine verfahrensrechtliche Entscheidung getroffen worden war – das heißt, das Verfahren wurde nicht eingestellt –, wurden sämtliche Ermittlungsmaßnahmen eingestellt. Warum? Eine rhetorische Frage.

Als klar wurde, dass einerseits eine strafrechtliche Verantwortung vermieden werden konnte und andererseits eine Fortsetzung des Systems nicht mehr möglich war, begannen die an den illegalen Aktivitäten beteiligten Unternehmen, Insolvenz anzumelden. Dadurch verdienten die Beteiligten offenbar doppelt: zunächst durch kriminelle Manipulationen und anschließend durch die Abführung von Geldern aus den insolventen Unternehmen.

Eine ähnliche Situation gab es bei der Finanzgesellschaft „Avisto“, die von einem anderen Unternehmen – der LLC „Allasio“ – gegründet wurde, dessen letztendlicher wirtschaftlich Berechtigter Alperin war. „Avisto“ war Gegenstand eines Strafverfahrens wegen Steuerhinterziehung in besonders großem Umfang. Das Verfahren wurde unter der Nummer 32021111000000004 in das ERSR eingetragen; Grundlage waren mutmaßliche Straftaten nach Teil 3 von Art. 212 des Strafgesetzbuches der Ukraine.

Auch in diesem Fall stellten die Steuerbehörden ein Vorgehen fest, das bereits als typisch für Alperins Geschäftstätigkeit bezeichnet werden kann: eine mögliche Steuerhinterziehung durch die Fälschung von Dokumenten und den Einsatz fiktiver Personen. Wie vor Gericht bestätigt wurde, wurde die steuerliche Verwaltung der FC „Avisto“ von dem Unternehmen „Bankruptcy Laboratory“ durchgeführt, das anderen Unternehmen offenbar dabei half, fingierte Berichte bei den Steuerbehörden einzureichen.

дехелс

Auszug aus dem Strafverfahren Nr. 32021111000000004

Überraschenderweise wurde auch dieses Strafverfahren in der zweiten Hälfte des Jahres 2021 „begraben“.

Obwohl Alperins Unternehmen zu ihren besten Zeiten einen Wert von rund 40 Millionen US-Dollar hatten, ließ sich keine nennenswerte öffentliche Information über den Multimillionär finden. Möglicherweise ist auch er nur ein weiterer Strohmann in der Geschichte rund um „DeHealth“.

Geschäfte auf eigenes Risiko

Was bleibt also festzuhalten? „DeHealth“ bietet Menschen an, ihre Daten gegen einen digitalen Vermögenswert einzutauschen – eine Kryptowährung, die praktisch wertlos ist und wahrscheinlich auch künftig nicht an Wert gewinnen wird. Im Gegenzug wird den Nutzern vollständige Vertraulichkeit ihrer medizinischen Informationen versprochen.

Doch kann ein Unternehmen, das offiziell gar nicht berechtigt ist, auf dem Finanzmarkt tätig zu sein, den Menschen überhaupt die Vertraulichkeit ihrer Gesundheitsdaten garantieren? Wohl kaum.

Insgesamt erinnert das Ganze an einen simplen Betrug: Den Menschen wird Geld für ihre Informationen versprochen, tatsächlich erhalten die Kunden jedoch lediglich gewöhnliche „Hüllen“. Wie „DeHealth“ anschließend mit den vertraulichen Daten umgeht, bleibt eine offene Frage. Es ist möglich, dass die Nutzerdatenbanken der Dienste später weiterverkauft und für andere Zwecke im Darknet genutzt werden.

Darüber hinaus verfügen die Verantwortlichen des „DeHealth“-Fonds über erhebliche Erfahrungen im Zusammenhang mit mutmaßlichen Straftaten. Daher ist es möglich, dass diese gesamte Verbindung kein Zufall ist.

Верховний Суд залишив чинним стягнення 488 мільйонів гривень з «ДЛ Солюшн» на користь «Волиньтабаку»

Верховний Суд залишив чинним стягнення 488 мільйонів гривень з «ДЛ Солюшн» на користь «Волиньтабаку»

Після стягнення ₴488 млн з нового №1 тютюнового ринку — ще один парадокс: «Волиньтабак» сам був винен ДЛС з орбіти Кауфмана щонайменше ₴190 млн, але компанія спочатку не пішла по ці гроші.

Верховний Суд залишив у силі стягнення з «ДЛ Солюшн» ₴488,18 млн на користь банкрута «Волиньтабак». Але тут важлива деталь: гроші в цій історії рухалися не лише в один бік — у серпні 2024 року сама ДЛС купила у «Волиньтабаку» товару на ₴59,38 млн і перерахувала ще ₴159,68 млн передоплати.

Найслизькіший нюанс — після аналізу взаємних операцій уже «Волиньтабак» був винен ДЛС щонайменше ₴190,67 млн. Проте ДЛС тоді не заявила ці вимоги у банкрутстві й не подала позов про їх стягнення. Суд прямо назвав таку поведінку «підозрілою» з погляду добросовісної господарської діяльності та економічної мети операцій. Останній зі спірних договорів уклали 30 серпня 2024 року, а вже з жовтня «Волиньтабак», за матеріалами справи, фактично припинив продаж тютюнових виробів. Саме сукупність боргів, зустрічних платежів і моменту укладення угод стала частиною аргументації суду, який визнав ці договори укладеними на шкоду кредиторам.

Er kassierte für Vollzeitjobs, ließ „Sklavenprogrammierer“ arbeiten und behielt die Zugänge: Das System des Serguey Asael Shinder

Er kassierte für Vollzeitjobs, ließ „Sklavenprogrammierer“ arbeiten und behielt die Zugänge: Das System des Serguey Asael Shinder

Eine Betrügergruppe mit russisch-belarussisch-ukrainischen Verbindungen soll seit mehr als einem Jahrzehnt Unternehmen in ganz Europa ins Visier nehmen. Das Netzwerk setzt dabei IT-Fachkräfte ein, greift auf vertrauliche Unternehmensdaten zu und sabotiert gezielt die Umsetzung kostspieliger Projekte.

Zu den Opfern zählen unter anderem die VTB Bank, Fidelity, Virgin Media, KLM, Kuoni, Ford, Symantec, Fujitsu, die Deutsche Post, Three, Tesco Mobile, Liberty Global und Dutzende weiterer bekannter Marken sowie zahlreiche Startups. Viele ahnen noch immer nicht, dass sie Opfer erfahrener Betrüger geworden sind. 

Hackerangriff oder interne Sabotage? Was steckt hinter dem skandalösen Leck geheimer Daten der Firma SoftServe?

Vor nicht allzu langer Zeit erschütterte ein Skandal die IT- und Digitalbranche: SoftServe, eines der größten IT-Unternehmen der Ukraine, wurde mutmaßlich Opfer eines Hackerangriffs. Infolge dieser Sabotage kam es zum größten Datenleck in der Geschichte der ukrainischen IT-Branche.

Zu den geschützten Daten gehören vertrauliche Informationen über Bestellungen von Großkunden, darunter Vertragskosten und vertrauliche technische Daten zu Kundenprojekten sowie Quellcodes von Kundenprodukten. Darüber hinaus ging es um personenbezogene Daten von SoftServe-Mitarbeitern, Auftragnehmern und Mitarbeitern einiger Großkunden – Kopien von 200 Pässen wurden im Internet veröffentlicht. Weitere Informationen zu dem Vorfall finden Sie hier .

Читайте по темі: Alte Seilschaften, neue Milliarden: Wie Yuriy Holyk und Viktor Baydachnyi das Veteranenprogramm zur Geldmaschine machen

Eine Reihe interessanter Nuancen in dieser Geschichte wirft jedoch die Frage auf: Gab es tatsächlich einen Angriff? Und falls ja, wurde er von außen durchgeführt? Und schließlich: Verfügte das Management von SoftServe über genaue Informationen darüber, wem es freiwillig Zugriff auf Unternehmensinformationen und personenbezogene Daten gewährt hatte?

Wir werden versuchen, all diese Fragen im Rahmen der von den Redakteuren durchgeführten Untersuchung zu beantworten. Beginnen wir damit, uns die bereits vertonten Versionen „auf den Hot Tracks“ anzusehen.

In einem Kommentar gegenüber AIN.UA äußerte sich der Cybersicherheitsberater Egor Papyshev zu den möglichen Ursachen des Vorfalls. Die erste Theorie besagt, dass SoftServe einen Auftrag eines Konkurrenten erhielt, der dem Unternehmen einen massiven Reputationsschaden zufügte. Die zweite Theorie geht von einer Gruppe krimineller Cyberkrimineller aus, die mit Erpressung wirtschaftliche Ziele verfolgten.

Der Experte ist sich sicher, dass, egal welches Ziel der Angriff verfolgte, ein Insider innerhalb des Unternehmens hier nicht der Täter gewesen sein konnte, denn nur dieser hätte den Hackern einen erfolgreichen Weg für einen Cyberangriff in einer so gut geschützten Struktur bieten können.

Doch woher kam ein solcher Insider, wie konnte er Zugang zu den geheimen internen Daten eines großen IT-Konzerns erhalten? Offenbar hat SoftServe selbst „den Bock in den Hühnerstall gelassen“.

Wie Antikor im Zuge der Ermittlungen herausfand, arbeiteten Mitglieder des kürzlich entlarvten „Wolfsrudels“ des Internetbetrügers Sergei Shinder in dem betroffenen Unternehmen. Aber der Reihe nach.

Schinders Liste 

eine Gruppe Programmierer dzzdyxzzzyzzztyzyqrzyyqinv quuiqhhidzzierhab 

Es ist nicht genau bekannt, wann der aus der Russischen Föderation stammende Programmierer Serguey Asael Shinder (Serguey Asael Shinder, Serguey Shinder) auf die Idee einer virtuellen Agentur zur Erbringung von Softwareentwicklungsdienstleistungen kam.

Offenbar reifte und verfeinerte sich die Idee über mehrere Jahre, in denen Sergej selbst die Fäden zog und in verschiedenen Unternehmen arbeitete. Man kann annehmen, dass neben dem Gewinnstreben auch eine Mischung aus seiner Leidenschaft für Detektive und dem Bedürfnis, die Arbeit aufgrund eigener mangelnder Programmierkenntnisse an andere Spezialisten zu delegieren, der Grund dafür war.

Читайте по темі: В Албанії відсторонили очільницю розвідки та відправили її під домашній арешт

Mit zunehmender Erfahrung und wachsenden Fähigkeiten wurden ihm Schwachstellen und Lücken in den Unternehmenssystemen, den Prozessen der Arbeitsorganisation und der Mitarbeitereinstellung deutlich. anderer Kollegen im WorkshopErfolgsmeldungendieAuch trugen vermutlich dazu bei .

Und so entstand in einem entscheidenden Moment ein kühner Plan in seinem Kopf, den Sergej in die Tat umsetzte.

Er hielt sich für ein unerreichbares Genie und gründete und leitete eine internationale Programmiererkooperative, die sich auf Sub-Outsourcing spezialisierte – ohne Wissen der Auftraggeber. Und das kam wie gerufen: Die IT-Branche boomt, täglich entstehen Tausende von Startups, der Bedarf an Fachkräften ist enorm! Selbst die Tatsache, dass jedes Jahr unzählige junge, talentierte IT-Profis, die von einer großen Karriere träumen, Universitäten und Hochschulen verlassen, kann den Fachkräftemangel nicht beheben. Viele von ihnen wissen jedoch nicht, wie sie sich gewinnbringend vermarkten können. Und genau hier betreten unser Held und seine loyalen Partner die Bühne – erfahrene, verschwenderische Programmierhaie. Für den unerfahrenen jungen Absolventen, dem aufgrund mangelnder Erfahrung keine anspruchsvollen Projekte anvertraut und der schlecht bezahlt wird, ist dies der Inbegriff von Erfolg im Beruf und gleichzeitig der Schlüssel dazu. Man musste nur die Angelruten mit dem richtigen Köder auswerfen, denn schon bald strömten IT-Stellenangebote aus der ganzen Russischen Föderation, der Ukraine, Europa und Amerika wie ein Fluss auf Herrn Shinder zu.

Die Nachfrage nach Programmierern war so hoch, dass Arbeitgeber selbst minimal notwendige Sicherheitsmaßnahmen oft völlig ignorierten. Beispielsweise gewährten sie Zugriff auf interne Unternehmenssysteme, Server und Repositories mit dem Quellcode der firmeneigenen Software, ohne die eingestellten Programmierer ernsthaft zu überprüfen. Darüber hinaus kontrollierten die Arbeitgeber fast nie, wer genau an dem Projekt arbeitete.

In Goldonas bekannter Komödie „Der Diener zweier Herren“ diente der gewiefte Schwindler Truffaldino aus Bergamo zwei Herren gleichzeitig, ohne dass diese seine Tricks durchschauten. Sergei Shinder beschloss, es ihm gleichzutun. Der einzige Unterschied bestand darin, dass er die Arbeit stillschweigend an sogenannte „Sklavenprogrammierer“ delegierte, die bereit waren, für ein Hungerlohn zu arbeiten. Und wie kann man seine Arbeit heimlich vor dem Arbeitgeber delegieren? Ganz einfach: Er verschaffte berüchtigten IT-„Sklaven“ heimlich (und verständlicherweise illegal) Zugriff auf den Quellcode der Firmensoftware, interne Systeme mit Dokumentation, geheime Schlüssel sowie Zugangsdaten zu Servern und Datenbanken (Hallo, SoftServe!).

Das Ausmaß des Betrugs war so gewaltig, dass unser Held eine Betrügerbande mit russisch-belarussisch-ukrainischen Wurzeln gründete und mithilfe von IT-„Sklaven“ über zehn Jahre lang erfolgreich Unternehmen in ganz Europa und Nordamerika betrog. Wie die Redaktion herausfand, gehören zu den Opfern Branchenriesen wie die VTB Bank, Fidelity, Virgin Media, KLM, Kuoni, Ford, Symantec, Fujitsu, die Deutsche Post, Three, Tesco Mobile, Liberty Global und Dutzende weiterer bekannter Marken.

Doch wenn es sich nur um eine geschickte Täuschung und den illegalen Besitz von Geschäfts- und technischen Daten handelte, dann war das nicht der Fall. In den meisten Fällen, selbst mit IT-„Sklaven“, wurden die Arbeiten nicht fristgerecht abgeschlossen und die Qualität ließ zu wünschen übrig, was zum Scheitern teurer Projekte und zu enormen Verlusten für die Unternehmen führte. Letztendlich ging es Schinder bei seinem System nicht darum, die Aufgaben des Auftraggebers zu erfüllen, sondern darum, Arbeit vorzutäuschen und so lange wie möglich so viel Geld wie möglich abzuschöpfen. Mit allen Mitteln.

Doch wenn man im Streben nach Profit bereit ist, das Unternehmen eines anderen zu ruinieren, wenn man alle für Narren hält und sich selbst für einen unübertroffenen und schwer fassbaren Kombinierer, dann könnte einen diese Straflosigkeit eines Tages teuer zu stehen kommen. Und dann bricht das aufgebaute System mit einem furchtbaren Knall zusammen.

Der Zusammenbruch des abtrünnigen Ingenieurs

Genau das ist unserem elenden Betrüger passiert. Irgendwann, fast gleichzeitig, platzte bei mehreren seriösen Personalagenturen und Arbeitgebern, die erhebliche Reputations- und Vermögensschäden erlitten hatten, der Kragen. Auslöser waren Sergejs Konflikte mit verschiedenen IT-Unternehmen in den letzten Jahren. Die Betroffenen bemerkten, dass beim Zugriff auf ihre Systeme regelrechte Machenschaften vor sich gingen. So arbeitete beispielsweise ein angeblicher Spezialist aus der Region Kiew, Odessa oder Charkiw aus unerfindlichen Gründen montags von Deutschland oder Großbritannien aus und den Rest der Woche von Moskau oder dem fernen Sibirien. Das Coronavirus verstärkte den Verdacht nur noch, denn dies geschah trotz geschlossener Grenzen weiterhin. Auf berechtigte Fragen – warum das passiert – gab der Betrüger verschiedene, nicht übereinstimmende Erklärungen ab, die sich bei einer genaueren Überprüfung nicht bestätigten. Außerdem flog sein gesamtes Betrugssystem auf!

Auf Unternehmensebene ließ sich der Skandal weder beilegen noch vertuschen, und nach und nach kamen alle Details des „Aitish Moriarty“ ans Licht, wodurch sich das Geflecht immer weiter auflöste. Die Zahl der betrogenen Unternehmen wuchs stetig so rasant, dass die Personal-, Technik- und Geschäftsführer von IT-Firmen begannen, aktiv Informationen auszutauschen und schwarze Listen mit den Namen anderer Mitglieder ihrer Gruppe zu erstellen. Glauben Sie, dass Sergej Leonidowitsch damit aufgehört hat? Wohl kaum. Es scheint, als habe er sich für eine aggressive Verteidigung entschieden und werde sein bewährtes Geschäftsmodell, Unternehmen zu täuschen, nicht aufgeben.

Fang mich, wenn du kannst… oder Schinders Plan im Detail

Wir werden auch detaillierter über die Prinzipien und Arbeitsmethoden berichten, über sein heimtückisches System, das jahrelang unentdeckt blieb und bis in die geheimsten Bereiche führender Konzerne vordrang. Vielleicht wird diese Untersuchung mehr Licht ins Dunkel bringen, was genau bei SoftServe und anderen betroffenen Unternehmen geschah und warum. Der Rest wird vor gefährlichen Verbindungen geschützt.

Im ersten Teil unseres Artikels gingen wir davon aus, dass die Gruppe des IT-Betrügers Sergey Shinder wahrscheinlich hinter dem groß angelegten Datenleck bei SoftServe steckt. Darüber hinaus ähnelt das Geschehene stark seinem üblichen Vorgehen, sich von einem Arbeitgeber zu trennen, der sich nicht an die Regeln der Genossenschaft halten wollte. Doch was sind das für Shinders Regeln, der seit Jahren von führenden Unternehmen Steuern eintreibt? Und wie gelang es ihm, Dutzende von Topmanagern und Personalverantwortlichen in ganz Europa, der GUS und sogar Nordamerika hinters Licht zu führen?

Der Weg eines Betrügers

Vielleicht könnte Genosse Shinder ein genialer Vermittler werden, der Stellenangebote von Dutzenden Arbeitgebern besetzt, fähige Arbeitskräfte findet, die termingerechte und qualitativ hochwertige Ausführung der Arbeiten sicherstellt und seine Provision erhält, die er mit seinen Assistenten teilt. Vielleicht wären dann alle zufrieden und die Genossenschaft könnte ewig florieren. Vielleicht… Doch leider klaffen Talent und Tugend oft auseinander, und wenn Gier, ein unstillbarer Durst nach Profit um jeden Preis und Straflosigkeit im Spiel sind, führt dies unweigerlich zur Tragödie.

So hat sich unsere Geschichte zugetragen. Durch den Vergleich aller Informationen aus den Interviews der Redakteure mit den betroffenen Unternehmen und Personalverantwortlichen konnten wir das Schema rekonstruieren, das die Arbeitsweise der Genossenschaft detailliert nachzeichnet. Es scheint sehr wahrscheinlich, dass alles auf Folgendes hinauslief: Man nahm so viele Projekte wie möglich an, oft weit über die praktischen Kapazitäten der Genossenschaft und ihrer IT-Mitarbeiter hinaus, und kassierte so lange wie möglich ein bedingtes Gehalt vom Arbeitgeber – bis man wegen schlechter Ergebnisse oder mangelndem Ehrgeiz rausgeworfen wurde.

Üblicherweise lief das System so ab: Wenn beispielsweise drei bis vier hochqualifizierte „Elite“-Entwickler unter der Leitung eines Teamleiters als Vollzeitkräfte eingestellt und vom Arbeitgeber für eine Vollzeitstelle bezahlt wurden, arbeiteten ein bis zwei IT-Mitarbeiter der mittleren Ebene in Teilzeit an dem Projekt. Jeder dieser Mitarbeiter war gleichzeitig in mehrere Projekte involviert. Dieses heillose Treiben ging so lange weiter, bis der verärgerte, verwirrte oder verzweifelte Arbeitgeber die Mitglieder der Kooperative einfach entließ. Bis dahin war die Kasse für die unerledigte Arbeit leergeräumt, und das Team widmete sich neuen Projekten. Laut Redaktion wird diese Version derzeit von ausländischen Ermittlungsbehörden mit höchster Priorität bearbeitet.

Als sich das Gewirr entwirrte, sahen die Augen der von Sergei Shinders Handlungen Betroffenen und der Öffentlichkeit ein nahezu perfekt konstruiertes Netz, in dem jedem eine Rolle zugewiesen war, in dem alle Prozesse von einem einzigen Zentrum aus koordiniert wurden und die Fäden sich in alle Winkel und Ecken des Netzwerks verflochten.

Es gab auch eine eigene „Elite“ – die sogenannten „Jäger“ aus dem engsten Umfeld des Chefs. Diese wurden von ihm auf offene Stellen eingestellt und leiteten die Arbeit der sogenannten IT-„Sklaven“. Unter den Jägern befanden sich erfahrene Programmierer mit Fremdsprachenkenntnissen, die durchaus ehrlich arbeiten und bescheiden leben könnten, sich aber leider für den Weg der Täuschung entschieden. Es gab viele IT-„Sklaven“ – hauptsächlich junge Programmierer –, die, vor allem aufgrund von Versprechungen über Aufstiegschancen und materiellen Wohlstand, so lange für das System arbeiteten, wie sie Kraft und Geduld hatten. Einige „Sklaven“ wurden durch andere ersetzt. Und diese ganze Armee konnte sich ständig verändern, obwohl laut Vertrag angeblich nur Sergei Shinder oder jemand aus seinem Elitekreis an dem Projekt arbeitete. Lediglich die Zugangsdaten zu den Firmensystemen und der Quellcode der Kundensoftware blieben unverändert. Kurz gesagt: ein Lauffeuer.

Glatzköpfe im Hühnerstall – da ist Ärger zu erwarten

Es handelt sich hier nicht um einen banalen Diebstahl von Mitarbeiterdatenbanken, kein spaßiges Hacking einer Regierungswebsite oder des Twitter-Accounts eines Prominenten und nicht einmal um einen langweiligen Bitcoin-Diebstahl. Unsere Betrüger erlangten Zugriff auf alle wichtigen Unternehmenssysteme, Quellcodes, Dokumentationen, Datenbanken, geheime Konten, Passwörter und Schlüssel zu den Servern der jeweiligen Unternehmen. Ohne Wissen des Kunden übertrugen die Betrüger diese gesamte Datenmenge auf ihre virtuellen Maschinen bei verschiedenen Hosting-Anbietern, wo sie den Anschein von Arbeit erweckten. Dies diente als Absicherung gegen besonders gierige Kunden. Bislang ermöglichte es der Bande auch, ihre wahren Standorte zu verschleiern.

Wir stellen fest, dass sich der große Boss selbst keineswegs auf seinen Lorbeeren ausruhte und die Gewinne zählte, sondern sich aktiv und umfassend in die operative Arbeit einbrachte. Wie die Ermittlungen ergaben, ließ sich Sergej Schinder bis zum Zusammenbruch des Systems gerne gleichzeitig bei mehreren Firmen anstellen, indem er geschickt Lebensläufe, Profile in sozialen Netzwerken und Jobportalen sowie andere Informationen über sich selbst manipulierte. Auch der Standort der Firmen in verschiedenen Ländern stellte für ihn nie ein Hindernis dar. Mit einem israelischen und mehreren anderen visafreien Pässen konnte er sich vor dem Krieg nahezu ungehindert in der Welt bewegen.

Methoden und Verfahren zur Bearbeitung von Opfern

Laut Aussagen von Personalverantwortlichen und Managern der Unternehmen, in denen Schinder bekannt wurde, war er ein wahrer Virtuose der psychologischen Druckausübung und Manipulation. Auf unvorstellbare Weise, unter Einsatz des gesamten Arsenals an Techniken und Tricks, schuf er sich Arbeitsbedingungen, die es ihm erlaubten, möglichst lange den Anschein von Arbeit zu erwecken, ohne die gewünschten Ergebnisse zu liefern. Gelegentlich griff er dabei jedoch auch zu völlig banalen Methoden – Schmiergeldzahlungen an die richtigen Vorgesetzten.

Bei der Abwicklung seiner Betrügereien schreckte er vor nichts zurück. Seine bevorzugte Methode, um Zeitverzögerungen oder den Wechsel ins Homeoffice – wo ursprünglich Büroarbeit erforderlich war – zu erklären, war beispielsweise die Nachricht von einer schweren Krankheit eines nahen Verwandten und der damit verbundene Bedarf, in seiner Nähe zu bleiben. Dieser „kranke“ Verwandte des großen Kombinators war oft seine Frau Viktoria Georgievna Shinder (Victoria Shinder, auch bekannt als Victoria Sulakova) – eine treue Vertraute, deren Rolle im Netzwerk unschätzbar war. 

eine Gruppe Programmierer

Natürlich folgten die meisten Arbeitgeber dem Beispiel des Betrügers und ließen sich lange Zeit von ihm an der Nase herumführen. So konnte ein schlauer Geschäftsmann mehrere Monate gleichzeitig in einem Dutzend Firmen „arbeiten“ und überall ein beträchtliches Gehalt beziehen. Bei Betrugsverdacht oder -vorwürfen konnte Shinder sich einerseits als beleidigtes „Opfer von Willkür“ inszenieren, das von herzlosen Kapitalisten unfair behandelt wurde, andererseits aber auch als gefährlicher Schläger auftreten, der die Firma mit Klagen wegen angeblicher Vertragsverletzung bedrohte. Auch die Drohung, den Quellcode der Software öffentlich zugänglich zu machen, kam häufig vor. Und von Geheimhaltungsvereinbarungen war keine Rede. Selbstverständlich waren die meisten betrogenen Firmen froh, die Sache zu vertuschen, um keinen weiteren Skandal auszulösen und Reputationsverluste bei Kunden und Partnern zu vermeiden. Aber wer würde es schon riskieren, sich mit einem „erfahrenen“ IT-Spezialisten anzulegen, der „alles gesehen hat“, alle Passwörter kennt, Zugriffsrechte besitzt und Kopien von Datenbanken und Quellcodes hat? Sie werden es vorziehen, eine solche Person stillschweigend und ohne Konfrontation loszuwerden, und wären sogar bereit, selbst eine „Strafe“ zu zahlen. Wahrscheinlich hat SoftServe, nachdem sie sich in einer ähnlichen Situation befanden, versucht, den Betrüger zur Rechenschaft zu ziehen, wofür sie bezahlt haben.

Eine beliebte Vorgehensweise bestand darin, die eigenen Leute in ein großes Projekt einzuschleusen und dabei jegliche Verbindung zwischen den Mitgliedern der Untergrundszene zu verschleiern. So konnte man den Auftraggeber nach Belieben an der Nase herumführen. Denn wenn ein Programmierer die Arbeit verzögerte, versicherten die übrigen Mitarbeiter stets, alles liefe gut, obwohl es in Wirklichkeit große Schwierigkeiten gab, die mit aller Kraft bewältigt werden mussten. In einer solchen Situation war es besser, nicht einzugreifen, damit das gesamte Projekt nicht scheiterte.

Um mit ihren Betrügereien Erfolg zu haben, mussten die Aktionen der Bande, zumindest anfangs, natürlich durch die tatsächliche Ausführung von Arbeitsaufgaben untermauert werden. Und die Aufgaben wurden auch erledigt, aber nur solange die Qualifikationen der von Shinder angeheuerten IT-„Sklaven“ ausreichten oder bis Shinder die Zahlungen an diese Programmierer einstellte.

Es bleibt lediglich festzuhalten, dass aufgrund einer solch gleichgültigen Haltung gegenüber ihren „Auftragnehmern“ – gewöhnlichen Programmierern – Dutzende talentierter freiberuflicher Entwickler äußerst negative Erfahrungen machten, was zu einem Anstieg von Misstrauen und gegenseitigem Argwohn auf dem Arbeitsmarkt führte.

Darüber hinaus bestätigten redaktionelle Quellen in Strafverfolgungsbehörden, dass bereits eine Reihe internationaler Rechtshilfeersuchen von ausländischen Ermittlungsbehörden im Zusammenhang mit den Mitgliedern von Shinders Untergrundorganisation und ihrem Anführer eingegangen sind.

Unser Jugendteam

Nun ist es an der Zeit, alle Teilnehmer von Sergej Schinders Kooperative namentlich zu nennen. Ebenso Anwesenheitslisten, Passwörter und weitere Informationen aus öffentlich zugänglichen Quellen.

Leiter der Genossenschaft: Shinder Sergey Asael Leonidovych , Geburtsdatum: 22.04.1975, Staatsangehörigkeit: Ukraine, Russische Föderation, Irland, Israel, Bulgarien

Der genaue Ort lässt sich aufgrund widersprüchlicher Angaben zu den betroffenen Unternehmen nur schwer bestimmen. Mal in Kiew, mal im Ausland, mal in einem ganz anderen Land. Den Informationen der betroffenen Unternehmen zufolge ist er ständig unterwegs (flieht er, solange er Erfolge erzielt, oder sucht er nach neuen Opfern? Sogar während einer Pandemie?).

Besondere Merkmale: Sehr selbstbewusst, schätzt sich selbst sehr ein. Im Gespräch kommt es häufig zu kurzen Aussetzern, die von einigen Sekunden bis zu einer Minute dauern und einer Kommunikationsstörung oder einem Stottern ähneln. Oftmals führt er Vorstellungsgespräche, indem er Antworten bei Google sucht und dabei seinen „Kater“ ausnutzt. Gegenüber Kollegen und Vorgesetzten verhält er sich sehr aggressiv. Wird er durch eine Kritik an der Qualität seiner Arbeitsergebnisse oder dem allgemeinen Mangel an Ergebnissen beleidigt, beschwert er sich sofort bei seinen Vorgesetzten oder wendet heimlich andere Methoden an, um den Störenfried loszuwerden. Dazu gehört auch das Anwerben von „Helfern“, um die unangenehme Person zumindest zu diffamieren oder ganz zu beseitigen. Videokonferenzen meidet er mit allen Ausreden.

Kontakt:
E-Mail: serguey.shinder@gmail.com
Skype: sshinder
Telegram: @sshinder
Viber, WhatsApp, Telegram:
+380682830314
+380678135889
+380919191406
+79632998154
+353876338384
+359877005478
+359877005477

Daten zur Ukraine : Shinder Serhiy Asael Leonidovich, ausländischer Pass: FE519721
FOP Shinder Serhiy Asael Leonidovich, Steuernummer: 2750526234
https://5140.org/

Daten für die Russische Föderation: Shinder Sergey Asael Leonidovych, Reisepass der Russischen Föderation: 2720846899, im Ausland. Reisepass der Russischen Föderation: Serguey Shinder Asael (756149761),
IP Shinder Sergey Asael Leonidovich, TIN 100131126539,
aktive IP (er scheint russischer Staatsbürger zu sein, gemeldet unter der Adresse Mussorgskogo-Straße 10a, Kaliningrad):
https://egrinf.com/ip11980689

Liquidierter IP (es ist ersichtlich, dass er israelischer Staatsbürger ist und in Petrosawodsk, ul. Moskowskaja, Hausnummer 12a, gemeldet war):
https://egrinf.com/ip5434653

Gleiches Unternehmen, Irland:
Serguey Asael Shinder, Reisepass: PE5150978,
Firma Lynxoft Technologies Limited, Firmennummer: 550297, Adresse: 14 Shackleton Square, Lucan, Co. Dublin, Irland.
https://app.duedil.com/
Verfügbar im Handelsregister: https://search.cro.ie/

Gleiches Unternehmen, Tschechische Republik:
Firma: SIMAREX s.r.o.
https://www.podnikatel.cz/
Aus dem Register geht hervor, dass Shinder und seine Ehefrau im Zeitraum vom 18.05.2015 bis zum 19.05.2019 Geschäftsführer von SIMAREX s.r.o. waren.
Die für die Registrierung verwendete Adresse lautet: Pitkjarantskaja 16, Wohnung 107, Petrosawodsk, Karelien, Russische Föderation.

Profile im Netzwerk:
https://www.linkedin.com/in/serguey-shinder-4487882/
https://www.linkedin.com/in/serguey-shinder-a198505/ (wurde bis zur Untersuchung entfernt)
https://www.xing.com/profile/Serguey_Shinder
https://www.xplace.com/u/sshinder
https://rocketreach.co/serguey-shinder-email_61262672
https://gust.com/companies/golfmiles (angeblich als CTO)
https://people.bayt.com/serguey-shinder-23129384/
https://github.com/selshin

Shinder Victoria Georgievna (Sulakova Victoria, Shinder Victoria). 

eine Gruppe Programmierer 

Die Ehefrau, treue Mitarbeiterin und Begleiterin des Chefs. Geburtsdatum: 04.03.1972. Staatsangehörigkeiten: Ukraine, Russische Föderation, Irland, Bulgarien.

Ort: Aufgrund der widersprüchlichen Angaben in der Legende, die Sergej Schinder seinen Arbeitgebern mitteilt, lässt sich dieser schwer bestimmen. Mal lebt sie in Kiew, dann im Ausland oder in einem ganz anderen Land. In der Ukraine ist sie unter dem Namen Viktoria Georgievna Sulakova bekannt (ihren Nachnamen hat sie dort offenbar absichtlich nicht geändert).

Besondere Merkmale: Offenbar fungiert er als Schatzmeister. Er tritt lediglich als Empfänger von Zahlungen für die „Arbeit“ von Sergei Shinder in Erscheinung.

Kontakt:
Viber, WhatsApp, Telegram: +380678135889

Daten für die Ukraine: Sulakova Viktoriya Georgievna, ausländischer Pass FE519806,
Einzelunternehmerin Sulakova Viktoriya Georgievna, Zahlercode: 2639122703,
https://5140.org/

Daten für die Russische Föderation: Viktoria Georgievna Sulakova, im Ausland. Reisepass von Shinder Victoria (754460744, 754396259), Sulakova Victoria (753286255, 724307415)

Profile in Netzwerken: Es scheint keine zu geben.

Die sogenannten „Jäger“ (ähnlich wie S. Shinder) sind fähige Entwickler, die Vorstellungsgespräche erfolgreich meistern und mit den betroffenen Unternehmen kommunizieren, wobei sie die Arbeit teilweise oder vollständig an IT-„Sklaven“ delegieren. Auch die Kommunikation in den Firmenchats können sie an die talentiertesten dieser „Sklaven“ delegieren.

Darüber hinaus können sie beliebige Namen und Lebensläufe aus öffentlich zugänglichen Quellen verwenden, was Probleme für diejenigen verursacht, die nicht wissen, wer und wie ihre Lebensläufe und Namen verwendet werden. Die betroffenen Unternehmen meldeten Fälle, in denen dieselben „Ansager“ unter verschiedenen Namen auftraten, beispielsweise als Sergey Shinder ihnen unter dem Deckmantel der Personalabteilung Entwickler-Suchdienste anbot oder sich als Vertreter eines großen IT-Unternehmens ausgab, mit dem er in Wirklichkeit in keinerlei Verbindung stand.

Polunin Andrey Yuryevich (Andrii Polunin, Andrew Polunin), Geburtsdatum: 25.04.1986 

eine Gruppe Programmierer

Staatsangehörigkeit: Ukraine. 

Ort: Odessa, Ukraine

Besondere Merkmale: sehr selbstbewusst, spricht gut Englisch, feilscht wie auf dem Basar um das Gehalt und treibt den Preis in die Höhe. Laut den Aussagen der Opfer kann er, je nach persönlichem Interesse, das Projekt verstehen und die IT-Mitarbeiter kontrollieren.

Kontakt :
Viber, WhatsApp, Telegram: +380674819383,
E-Mail: apolunin@gmail.com
, Skype: aypolunin

Daten für die Ukraine:
Einzelunternehmer Polunin Andriy Yuriyovych, Steuernummer: 3152619191
https://5140.org/

Netzwerkprofile:
https://www.linkedin.com/
https://angel.co/u/andrii-polunin

Loktev Eduard Mykhailovych (Edvard Loktev, Eduard Loktev) 

eine Gruppe Programmierer

Geburtsdatum: 02.06.1990, Staatsangehörigkeit: Belarus, Russische Föderation 

Ort: Minsk, Belarus oder verschiedene Städte der Ukraine.

Besondere Merkmale: Laut Zeugenaussagen der Opfer kann er, je nach persönlichem Interesse, das Projekt verstehen und die IT-„Sklaven“ kontrollieren. Gute Englischkenntnisse. Interviews werden teilweise mithilfe von Google-Recherchen geführt. In der Ukraine kommt er praktisch nicht vor.

Kontakt:
E-Mail: edvardloktev@gmail.com
Skype: edvard.loktef

Daten für Belarus:
Selbstständige (Belarus, UNP 192752145):
https://statuspro.by/
https://www.bizinspect.by/
Selbstständige (Belarus, Ehefrau, UNP 193386657): https://statuspro.by/service/unp/193386657

Daten für die Russische Föderation: Loktev Eduard Mykhailovych, Reisepass der Russischen Föderation: 6610540831, im Ausland. Russischer Reisepass: Loktev Eduard (531001411)

Netzwerkprofile:
https://www.linkedin.com/in/ed-qa-auto/ https://stackoverflow.com
https://vk.com/loktevem

Eduard Luhtonen 

eine Gruppe Programmierer

Staatsangehörigkeit: Finnland, Russische Föderation. Geburtsdatum: 07.05.1968 

Ort: Aargau, Schweiz oder Helsinki, Finnland oder verschiedene Städte der Ukraine.

Besondere Merkmale: Wirkt und spricht eher unsicher. Gute Englischkenntnisse. Die Interviews scheinen mithilfe von Google-Suchen geführt zu werden. Minimale Beteiligung am Projekt und Kontrolle über die IT-Mitarbeiter, wie aus Informationen betroffener Unternehmen hervorgeht. In der Ukraine kommt dies praktisch nicht vor.

Kontakt:
Viber, WhatsApp, Telegram: +358452320895
E-Mail: edufinn@gmail.com
Skype: luhtonen

Daten für Finnland:
Firma Infro Oy (liquidiert am 6. April 2020), Firmennummer 2360535-2.
https://vainu.io/

Netzwerkprofile:
https://www.linkedin.com/
https://vk.com/luhtonen
https://luhtonen.github.io/about/
https://twitter.com/eluhtonen
https://medium.com/@eluhtonen/about
https://stackoverflow.com/
https://ok.ru/eduard.luhtonen

Wie konnte das möglich werden?

In den Massenmedien tauchen gelegentlich Beiträge über hochrangige Betrüger auf.

Die Entlarvung der Bande von Sergei Shinder sorgte für großes Aufsehen, und zwar nicht nur in der IT-Welt. Dies ist ein wichtiges und weitreichendes Ereignis für die Entwicklungsperspektiven des gesamten IT-Sektors sowie für die Grundsätze der Beschäftigung, die Ansätze zur internen Sicherheit und die Arbeitsmethoden im Personalwesen.

Das Beispiel von Schinders Gruppe, die ihre Opfer jahrelang ausbeutete, verdeutlichte, wie verwundbar und hilflos selbst die größten und fortschrittlichsten Konzerne gegenüber dem Geschick und der Gerissenheit von Betrügern sein können. Nach ersten Schätzungen beliefen sich die Verluste der Unternehmen durch die Zusammenarbeit mit Betrügern auf über 20 Millionen US-Dollar.

Das Beispiel des bedauerlichen Datenlecks bei SoftServe, unter dem weltweit führende Marken litten, hat gezeigt, dass Fahrlässigkeit und Unachtsamkeit bei der Einstellung von Mitarbeitern mit Zugriff auf vertrauliche Daten inakzeptabel sind! Denn der Zugriff der „falschen Person“ auf Quellcode und Unternehmenssysteme kann nicht nur zu Image-, Zeit- und Geldverlusten führen, sondern auch zum vollständigen Ruin und Zusammenbruch des gesamten Unternehmens.

Die Ermittlungen gewinnen an Dynamik…

Wir setzen unsere Ermittlungen fort und versuchen, so vielen Opfern wie möglich, darunter auch SoftServe, zu helfen, die Geschehnisse zu rekonstruieren. Allein in der Ukraine sind bereits über ein Dutzend Unternehmen betroffen! Falls Sergey Shinder und seine Bande auch Ihr Unternehmen in die Hände bekommen haben, Sie zu deren hilflosen IT-„Sklaven“ geworden sind oder unter den Machenschaften dieser Betrüger gelitten haben, schreiben Sie bitte an: shgnginvestigation@protonmail.com

Kateryna Tokareva, Vitaly Chigletsky, für Antikor

Achtung: Wir raten Ihnen, die im Zuge der Ermittlungen gewonnenen Daten zu sichern, da Betrüger alles daransetzen, die Spuren ihrer Machenschaften zu verwischen. Alle Fotos, Daten und Profile stammen aus öffentlich zugänglichen Quellen.

Shinder Sergey Asael Leonidovych (Serguey Asael Shinder, Serguey Shinder) 

eine Gruppe Programmierer


eine Gruppe Programmierer

eine Gruppe Programmierer 

eine Gruppe Programmierer

eine Gruppe Programmierer

eine Gruppe Programmierer

eine Gruppe Programmierer 

eine Gruppe Programmierer 

eine Gruppe Programmierer

eine Gruppe Programmierer 

eine Gruppe Programmierer 

eine Gruppe Programmierer

eine Gruppe Programmierer 

Shinder Victoria Georgievna (Sulakova Victoria, Shinder Victoria)

eine Gruppe Programmierer 

Polunin Andrey Yuryevich (Andrii Polunin, Andrew Polunin) 

eine Gruppe Programmierer

eine Gruppe Programmierer 

eine Gruppe Programmierer 

Loktev Eduard Mykhailovych (Edvard Loktev, Eduard Loktev) 

eine Gruppe Programmierer 

eine Gruppe Programmierer 

eine Gruppe Programmierer 

eine Gruppe Programmierer 

eine Gruppe Programmierer 

eine Gruppe Programmierer 

Eduard Luhtonen 

eine Gruppe Programmierer 

eine Gruppe Programmierer 

eine Gruppe Programmierer

eine Gruppe Programmierer 


eine Gruppe Programmierer

eine Gruppe Programmierer

eine Gruppe Programmierer

eine Gruppe Programmierer

eine Gruppe Programmierer

Antrag für Unternehmen

Sicherheitshinweis: Wie Sie sich vor IT-Betrügern schützen

Wer bereits Opfer von Betrügern geworden ist, hat Regeln und Verhaltensweisen entwickelt, die man befolgen muss, um sich zu schützen und nicht selbst Betrügern zum Opfer zu fallen. Diese Regeln sind detailliert aufgeführt. Wer sich strikt an jeden einzelnen Punkt hält, schützt sich zu 90 % davor, Betrügern zum Opfer zu fallen.

Regeln für das Vorstellungsgespräch mit einem IT-Kandidaten

1. Profile in sozialen Netzwerken (Facebook, Instagram, VKontakte, Klassenkameraden, Twitter usw.), beruflichen Netzwerken (LinkedIn, Xing, My Circle usw.) und Freelance-Plattformen (Upwork, Freelancehunt usw.) werden auf Unstimmigkeiten hinsichtlich des Standorts, des Arbeitsplatzes und der im Lebenslauf beschriebenen beruflichen Fähigkeiten überprüft.

2. Wenn die Qualifikationen im Lebenslauf des Kandidaten die Anforderungen der Stelle übersteigen, sollten Sie sich dafür interessieren, warum der Kandidat bereit ist, eine solche Stelle anzunehmen und nicht ein seinen Qualifikationen entsprechendes Gehalt anstrebt. Es besteht eine hohe Wahrscheinlichkeit, dass der Kandidat ausreichend Zeit für Ihr Projekt haben wird.

3. Achten Sie im Vorstellungsgespräch genau darauf, wie der Kandidat antwortet. Wenn er bei allgemeinen und technischen Fragen häufig auflegt, das Mikrofon ausschaltet oder Unsinn redet, während man gleichzeitig ein Klopfen auf der Tastatur hört (vermutlich, um bei Google nach Antworten zu suchen), und die Antwort dann von Unsinn in eine praktische umformuliert wird, sollten Sie einen solchen Kandidaten besser ablehnen.

4. Sollte sich im Laufe der Kommunikation herausstellen, dass der Kandidat (oder bereits Mitarbeiter) zufällig mehrere Bekannte hat, die sofort einsteigen könnten, ist Vorsicht geboten. Prüfen Sie die anderen Kandidaten sorgfältig auf die Kompatibilität ihrer bisherigen Werdegänge: Wie kennen sie sich, in welchen Projekten haben sie zusammengearbeitet usw. Seien Sie besonders vorsichtig, wenn dies wiederholt vorkommt.

5. Falls der Bauträger die Zahlung auf das Konto seiner Ehefrau oder eines Verwandten verlangt, sollten die tatsächlichen Verbindungen sorgfältig geprüft und entsprechende Nachweise angefordert werden. Achten Sie außerdem auf den in den Details angegebenen Bankstandort.

Regeln für die Einstellung eines IT-Spezialisten für einen Unternehmensleiter

1. Fordern Sie zur Überprüfung die entsprechenden Unterlagen an (Passkopie, Kopie der Registrierung, IP-/FOP-/Firmenregisterauszug). Dies ist ratsam, auch wenn der Bauträger für Ihren Bauunternehmer arbeitet. Andernfalls besteht ein hohes Risiko, in Schwierigkeiten zu geraten, falls Ihr Bauunternehmer die Dokumente nicht selbst anfordert.

2. Der Vertrag muss mindestens mit einer elektronischen digitalen Signatur unterzeichnet werden. Eine lediglich eingescannte Kopie mit Unterschriften ist im Falle eines Betrugs seitens des Bauträgers völlig nutzlos und verschärft die Situation nur.

3. Er überwacht sorgfältig die Fristen, den Fortschritt der Aufgaben und die Arbeitsergebnisse. Wenn der Entwickler die Fertigstellung von Aufgaben ständig ohne triftigen Grund verzögert, besteht ein Problem.

4. Falls der Entwickler oder ein Angehöriger plötzlich erkrankt, sollten Dokumente, die die Erkrankung und die familiären Bindungen bestätigen, angefordert und geprüft werden. Dies ist insbesondere für Unternehmen relevant, die Mitarbeiter für die Arbeit im Büro beschäftigen, falls der Entwickler wiederholt und beharrlich um eine vorübergehende oder dauerhafte Versetzung ins Homeoffice bittet.

5. Wenn der Entwickler ständig notwendige Anrufe verpasst, sich weigert, das Video einzuschalten, sehr langsam auf Nachrichten reagiert, sein Englisch in der mündlichen Kommunikation das Niveau der schriftlichen Kommunikation übersteigt und er sich auch bei den kleinsten Bemerkungen unverschämt und aggressiv verhält und die Existenz von Problemen nicht anerkennt – dann haben Sie sehr große Probleme.

Regeln für IT-Entwickler – „Wie man nicht zum IT-Sklaven wird“ von einem Betrüger

1. Das Fehlen einer schriftlichen Vereinbarung über Zusammenarbeit und gegenseitiges Vertrauen birgt erhebliche Risiken und finanzielle Folgen. Finden Sie im Internet bei Recherchen zu einer Person, mit der Sie kommunizieren, Informationslücken oder widersprüchliche Angaben, ist die Wahrscheinlichkeit hoch, dass Sie es mit einem Betrüger zu tun haben. Überprüfen Sie daher bei Vertragsabschluss stets die Passdaten der Person (bei Privatpersonen) bzw. die Unternehmensdokumente (bei juristischen Personen).

2. Wenn Sie aufgefordert werden, unter fremdem Namen Firmenkonten zu nutzen, oder wenn im Gegenteil Ihre Dokumente und Ihr Name verwendet werden sollen, um die Arbeit selbstständig auszuführen, sollten Sie die Rechtmäßigkeit dieses Vorgehens und die Folgen einer Beihilfe hinterfragen.

3. Wenn ein neuer Kollege Sie durch Tricks dazu bringt, für ihn zu arbeiten, oder Ihren Vorgesetzten über die wahren Verhältnisse belügt, sollten Sie sich über die möglichen Konsequenzen Gedanken machen. Ein Betrüger könnte versuchen, Sie gegen seine Kollegen und insbesondere gegen seine Vorgesetzten aufzubringen.

4. Betrüger neigen dazu, die Wachsamkeit ihrer Opfer zu trüben. Fallen Sie nicht auf die Versprechungen der Nachtigall herein, die Ihnen schnellen Reichtum, Hilfe beim Umzug in Industrieländer oder eine Anstellung in einem großen ausländischen Unternehmen verspricht.

5. Sollten Sie Betrügern zum Opfer gefallen sein und dies erst später bemerken, sollten Sie das Geschäft unter allen Umständen verlassen. Dokumentieren Sie unbedingt die gesamte Kommunikation mit Ihren Kunden. Bei Drohungen oder Andeutungen von Drohungen sollten Sie umgehend die Polizei verständigen und das betroffene Unternehmen informieren.
На Київщині до 13 років засудили пастора за зґвалтування 13-річної дівчинки

На Київщині до 13 років засудили пастора за зґвалтування 13-річної дівчинки

Колишнього пастора однієї з церков на Київщині засудили до 13 років позбавлення волі за зґвалтування та сексуальні дії щодо дівчинки-підлітки.

Суд призначив чоловікові13 років за ґратами, повідомили у Київській обласній прокуратурі.

За даними слідства, засуджений познайомився з дівчинкою у 2022 році, коли вона приходила на церковні служби. На той момент їй було 13 років.

У серпні 2022 року чоловік домовився з дитиною про зустріч, забрав її автомобілем та зґвалтував.

Через приблизно півтора року, коли дівчинці вже було 15, чоловік продовжив вчиняти щодо неї сексуальні дії. Слідство встановило ще два таких епізоди – у березні та квітні 2024-го.

Читайте по темі: СБУ затримала у Львові двох пособників РФ, які реєстрували Starlink для окупантів

За даними слідства, пастор обіцяв та давав підлітці гроші.

Суд визнав чоловіка винним за частиною 4 статті 152 та частиною 2 статті 155 Кримінального кодексу України – зґвалтування особи, яка не досягла 14 років, та вчинення сексуальних дій щодо особи, яка не досягла 16 років, із наданням грошової винагороди. Вирок ще не набрав законної сили.

Crypto cash pipeline: how Oleksandr Orlovskyi turned Financial Freedom Academy into a money machine with Russian links

Crypto cash pipeline: how Oleksandr Orlovskyi turned Financial Freedom Academy into a money machine with Russian links

When people face financial hardship and start searching for ways to make money, scammers are quick to exploit their hopes, luring them with promises of easy and fast profits. The same pattern emerged in the 1990s with the rise of financial pyramids, most notoriously Sergey Mavrodi’s MMM. Today, during russia’s full-scale war against Ukraine, a similar model has resurfaced through promises of quick wealth from crypto trading.

Oleksandr Orlovskyi is currently one of the most visible crypto scammers online, luring people with stories of earning thousands of dollars a month by investing just $100.

But, as you might expect, in the end, he’s the only one left with the money — while those who trusted him are left with nothing.

Who is Oleksandr Orlovskyi and How He Uses the Image of Success to Sell His Courses

Oleksandr Orlovskyi gained popularity through a project called Financial Freedom Academy. This “academy” presents itself as the “largest crypto community in Ukraine” and an educational platform where people supposedly learn how to invest in cryptocurrency and profit from crypto trading. Orlovskyi is promoted as the founder of the project and a crypto expert who “earned his first million dollars at the age of 24”.

Читайте по темі: Krypto-Pyramidensystem DeHealth verkauft „Nippes“ gegen medizinische Daten und beseitigt Spuren seiner kriminellen Vergangenheit

In one interview, he claimed he was born and raised in Kyiv but moved to Poland at 16, to the small border town of Zgorzelec, after his family faced financial difficulties. He finished high school there, and at 18 moved to Wrocław to attend university. While studying, he worked odd jobs: at a gas station, in a restaurant kitchen, and as a bartender. In most interviews, Orlovskyi shares a story about a life-changing encounter: a Polish customer named Mateusz, who turned out to be a crypto investor, introduced him to the world of cryptocurrency and became his first mentor in crypto trading.

And so, supposedly, the talented crypto trader Oleksandr Orlovskyi was born — who now runs an aggressive PR campaign on social media, branding himself as a successful crypto investor and financial expert. “At 26, I’m living the life many dream of: two brand-new cars, homes in two countries, a high income, and traveling the world. But all this didn’t come from luck — it’s the result of the right mindset and habits,” Orlovskyi writes on his Telegram channel.

He constantly posts photos of himself in designer clothes, expensive watches, in luxury apartments, next to exclusive cars and even private helicopters.

Oleksandr Orlovskyi stepping out of a helicopter quuiqhhidzzierhabOleksandr Orlovskyi posing next to high-end luxury carsOrlovskyi constantly posts photos with luxury cars on his social media

He does all this to build the image of a crypto-wealth guru — someone who holds exclusive knowledge that, once purchased, will supposedly help you easily achieve a luxurious lifestyle with minimal effort. The goal is simple: to lure an average person, tired of constantly looking for ways to make ends meet, into thinking, “If he made it, so can I”.

For nearly two years now, his Financial Freedom Academy has been actively promoting and selling various types of courses, webinars, and expert consultations online. Ads for Orlovskyi’s project are everywhere — on TikTok, YouTube, Instagram. He also pays for promotional articles in national media, and influencers on social media endorse his academy.

In these ads, Orlovskyi’s project promises that anyone who buys their courses will be able to start earning thousands, and eventually tens or even hundreds of thousands of dollars per month through crypto trading. They claim that over 20,000 students have already succeeded. Sounds tempting, doesn’t it?

It’s worth noting that the funnel for luring people into the Financial Freedom Academy is well-crafted. First, attention is captured through bold claims of quick money in viral videos. Then comes the personal “success story” of Orlovskyi himself. After that, viewers are invited to join a free webinar on how to profit from crypto trading. At the end of this webinar, the now “warmed-up” audience is offered to buy the full course, get their own personal crypto consultant, and start making huge profits. “If you want to level up your life — this video is a must-watch!” Orlovskyi promises in his ads.

Advertising for Oleksandr Orlovskyi’s crypto trading courses on social media

However, the internet is full of negative reviews from people who bought into the hype but later claimed that Financial Freedom Academy sells “hot air” and that students are simply scammed, receiving crypto-related info scraped from free sources online. Here are a few reviews:

Читайте по темі: Криптоментор Олександр Орловський почав зачищати сліди: замовний піар для FFA після розслідування про схему на 4,5 мільйона доларів

  •  “Just another crypto scammer. Save your time and spend your money on your family instead. These courses are full of fluff and more fluff. Nothing new, just stuff you can Google for free”

  • “Scammers! You pay upfront, and the contract is impossible to cancel under any circumstance. On Orlovskyi’s website, it clearly states that either party can cancel within three days with no explanation, but that’s not true. Cancelling is impossible. Total scam”

  • “This acquaintance cost me $3,000. Not the end of the world, but definitely unpleasant. For those seriously considering buying the course — know this: everything they say there is freely available online”

A review of Oleksandr Orlovskyi’s Financial Freedom Academy

Despite this, many people still fall for Orlovskyi’s promises of easy wealth. So we decided to dig deeper into how the project really works and how much money the young man from Kyiv, now living in Warsaw, makes off of deceived Ukrainians.

Where Does the Money Collected from Financial Freedom Academy Participants Go?

The first thing to note is that there’s no legal entity named “Financial Freedom Academy” in any official registry. Not in Ukraine, Poland, or even Dubai, where Orlovskyi claims to live according to his Instagram. That alone raises red flags about the legality and legitimacy of the project.

On the FFA website, there are seven different training programs. Six of them require a consultation with a manager, while one, called Discord 2.0, can be purchased directly, either by card or with crypto. Choosing Discord 2.0 redirects you to another website describing the program. In reality, it’s just a private group chat where participants can talk with mentors, supposed experts, and even Orlovskyi himself.

You can subscribe to Discord 2.0 for 1, 3, 6, or 12 months — for $100, $180, $300, or $480 respectively. We selected the $100 crypto option. A window popped up with a QR code and a crypto wallet address. But here’s the catch: every new purchase generates a new wallet address.

After analyzing several of these wallets, we found they were transit wallets — they don’t store funds. Instead, money flows through them and is quickly transferred to exchanges or other wallets controlled by Orlovskyi and his team. This alone looks like a classic cash-out scheme designed to obscure the origin and destination of the funds.

If you choose to pay by card, you’re prompted to enter your payment details and complete the transaction. A screenshot shows the funds are sent to a company that applied for the “FFA (Financial Freedom Academy)” trademark only recently — on January 20, 2025, under application № m202500849 by FFA Group FZE (Dubai). There’s no publicly available information about this company at all.

Just a year ago, people who paid for the courses were told in the offer agreement that payments were to be made to Orlovskyi’s registered sole proprietorship (FOP). But in reality, his managers provided bank details for an entirely different FOP. Legally, this allowed the Academy to avoid refunding payments: once the money was transferred to someone else’s account, the buyer had no legal right to a refund or even to complain, since the transaction wasn’t officially tied to the Academy. The same is true with crypto payments — in court, anonymous wallets carry no legal weight, and no one can prove who received the funds.

“One of my cohorts had 115 people. Each paid $500 — that’s $57,500 from just one stream. And they run these streams one after another. They can easily have 3–4 cohorts per month. Payments go through different FOPs, and they constantly change them to avoid hitting limits. You can imagine how much money that is, and they pay almost no taxes,” a former student of Orlovskyi’s Academy told us.

Review of the activities of Oleksandr Orlovskyi’s Financial Freedom AcademyReview of the activities of Oleksandr Orlovskyi’s Financial Freedom Academy

Currently, the “Terms of Use” section on Orlovskyi’s website lists the following sole proprietorships (FOPs): Oleksandr Orlovskyi himself, registered on June 25, 2023, with a primary business activity listed as “Information technology consulting”; his mother, Tetiana Volodymyrivna Orlovska; Lyudmyla Volodymyrivna Kolomiiets; and Iryna Volodymyrivna Ertel-De-Dessau.

Notably, Orlovskyi’s own FOP received income only during the first two months after registration, in July and August 2023, during which he immediately received ₴5,537,139 ($142,667). Since September 2023, his FOP has reported no official income.

Instead, his mother Tetiana Orlovska registered her FOP on August 30, 2023 — precisely when her son stopped using his own account to receive payments (likely realizing that this would help avoid refund claims). Her newly registered FOP quickly began receiving tens of thousands of dollars in revenue: in the last four months of 2023, she received ₴4,881,748 ($130,000). In 2024, she reported another ₴5,513,910 ($137,333) in total income.

The FOPs of Lyudmyla Kolomiiets and Iryna Ertel-De-Dessau, also listed on Orlovskyi’s site, earned similar amounts. Kolomiiets, registered in the city of Khmilnyk in Vinnytsia region, received ₴5.5 million in 2023 and ₴5.9 million in 2024. Ertel-De-Dessau, from the city of Bakhmach in Chernihiv region, received ₴4.7 million in 2023 and ₴5.8 million in 2024.

Infographic showing how much money was received by the sole proprietorships of Oleksandr Orlovskyi, Tetiana Orlovska, Liudmyla Kolomiiets, and Iryna Ertel-De-Dessau from students of Financial Freedom Academy in 2023 and 2024The amount of money received by four sole proprietorships used to process payments for Oleksandr Orlovskyi’s crypto academy courses. 

There is currently no information available for 2025 regarding payments received by the sole proprietorships listed on Orlovskyi’s website. However, even the data that is available shows that nearly $1 million was transferred through these FOPs in 2023 and 2024 by those who fell for the dream of becoming wealthy crypto investors. This does not include the additional shell FOPs used by Orlovskyi, nor the many crypto wallets he still uses today — none of which are subject to taxation.

It’s worth recalling that a year ago, the Economic Security Bureau opened a criminal case against popular blogger Oleksandr Slobozhenko, who was accused of evading over 200 million UAH in taxes by accepting payments in cryptocurrency. As we reported in earlier investigations, blogger Anna Alkhim used a similar tactic to hide more than $1 million in ad revenue from the state.

According to Kyrylo Yakovets, head of the NGO “NON-STOP”, Orlovskyi may have made around $4 million through his academy by exploiting the trust of about 15,000 people who gave him money hoping to learn how to earn from crypto.

What Assets Does Oleksandr Orlovskyi’s Family Own?

Perhaps thanks to these earnings, his 18-year-old younger brother Ivan Orlovskyi and their father Oleksandr came to own adjacent high-value land plots near the former presidential residence Mezhyhirya in the village of Novi Petrivtsi, outside Kyiv. One plot measures 1,630 square meters, the other 1,519 square meters and includes a residential home. Properties in that area are valued at upwards of $670,000.

Map showing the land plots in Novi Petrivtsi owned by Ivan and Oleksandr OrlovskyiLand plots owned by the brother and father of Oleksandr Orlovskyi in the village of Novi Petrivtsi, located right next to former president Viktor Yanukovych’s Mezhyhirya residence. Google Maps screenshot

Interestingly, Oleksandr Orlovskyi himself officially owns no assets in Ukraine — no apartments, no land, no cars. His mother, Tetiana Orlovska, owns only two apartments: one in Kyiv and another in the Russian-occupied Crimean town of Chornomorske. His father, also named Oleksandr Orlovskyi, owns two adjacent land plots totaling 0.5954 hectares in the village of Paryshkiv (Kyiv region), an 86-square-meter apartment in Malaysia, and a 550-square-meter commercial space in Kryvyi Rih, located at 34A Metalurhiv Avenue. That property is registered to his unprofitable company, LLC Yugas-KR, and is currently being leased out to the Maxximum CrossFit gym.

Orlovskyi’s wife, 29-year-old Yuliia Ponomarenko, who lives with him in Warsaw, owns an apartment in the Zoryane Mistechko-2 residential complex in Odesa (prices there start at $80,000), and a commercial unit in another Odesa complex, Assol. According to YouControl, Yuliia also purchased a 2023 Toyota Corolla in March 2025, which typically costs around $29,000. Since she works as an ordinary product manager (according to her social media), it’s likely that her husband is the one paying for all this — along with the many luxurious vacations she posts about on Instagram.

An infographic showing the assets owned by the family members of Financial Freedom Academy founder Oleksandr OrlovskyiWhat Oleksandr Orlovskyi’s family members own. 

Is Oleksandr Orlovskyi’s Image of a Successful Crypto Millionaire Just a Fake?

However, just recently, at the end of 2022, around the time Orlovskyi claims to have made his first million dollars, PrivatBank filed a lawsuit to recover a debt of 109,482 UAH under a credit agreement. This information is publicly available in Ukraine’s Unified Register of Court Decisions.

According to case No. 757/26048/22-ц dated December 14, 2022, the bank demanded 102,330 UAH in unpaid principal, 7,151 UAH in interest, and 2,481 UAH in court fees.

Odd behavior for someone who brags about his “success story” while flaunting luxury cars and vacation photos from abroad. It makes you wonder — is the millionaire trader image just a fake?

Another detail supports this theory. While digging through Telegram channels and news websites, we found a sponsored post about Orlovskyi in a Ukrainian news Telegram channel. It claimed that one of his FFA students uploaded an Orlovskyi lesson to a Silicon Valley startup platform, where it was watched by over 2,000 Americans — all of whom supposedly earned $3,000 each after testing the lesson.

The post included a photo of people watching Orlovskyi on a screen. But it turns out the image wasn’t real — it was a screenshot from the TV series “Silicon Valley”. The image of Orlovskyi had simply been photoshopped into the scene.

So much for the results. What’s real here is just Orlovskyi’s Photoshop skills.

Screenshot of a post claiming that Oleksandr Orlovskyi’s lesson was shared in Silicon ValleyScreenshot of a post claiming that Oleksandr Orlovskyi’s lesson was shared in Silicon Valley

Later, the same Telegram news channel published another story about the crypto “guru”, claiming that “a 23-year-old Ukrainian bought an apartment in Dubai with crypto”, featuring a photo of Orlovskyi in front of a skyscraper. One small detail — the building in the background is the Petronas Towers in Kuala Lumpur, Malaysia, where Orlovskyi was apparently just traveling.

Screenshot of the news claiming that Oleksandr Orlovskyi bought an apartment in Dubai, featuring the Petronas Towers located in Kuala Lumpur, the capital of Malaysia

If that’s a fake, could everything else be fake too? Including the whole academy, where “over 20,000 students earn tens of thousands of dollars a month” thanks to Orlovskyi’s teachings?

By the way, about those 20,000 students. After paying $100 for the Discord 2.0 course on the academy’s website, we were added to FFA’s supposedly exclusive student group. It has nearly 22,000 members. But after monitoring the activity in the group, we noticed something odd: despite the massive number of members, engagement is very low. Orlovskyi’s posts usually get only 200–300 reactions. That’s suspiciously low for a group of thousands who supposedly paid to learn how to become millionaires. So it’s likely that all those “students” are fake too — just another illusion created to impress potential new victims.

How Orlovskyi’s Team Helps Trusting FFA Students Lose Their Money

There are also serious questions about Orlovskyi’s team. As mentioned before, the FFA package includes not only crypto trading courses, but also “personal mentors” who are supposed to guide students on how and where to invest.

In one of many reviews, a former student of the academy wrote: “Their mentors know nothing about crypto, they can’t read the market, and they give advice that makes people lose their last money. They’re just scammy info-sellers. Some people ended up deep in debt, hundreds of thousands of hryvnias, because of these fraudsters”.

Reviews from Financial Freedom Academy studentsReviews from Financial Freedom Academy students

According to reviews of Orlovskyi’s academy, the promised guidance from experienced crypto consultants either doesn’t exist or is of such poor quality that students end up losing their money.

On the FFA website, the “Mentors” section lists people hiding behind aliases like: Kyryll Lakerio, Vitalii DED USD, Kyryll Celeste, Maksym KobLs, VNykyta, Andrii Clack. Only two use what appear to be real names — Bohdan Parnakov and Volodymyr Chupa. We identified who’s behind these nicknames and what we found confirms that the criticism about their incompetence is well-founded.

For example, Maksym KobLs is Maksym Kobylianskyi, a 29-year-old former employee of the Citrus electronics store chain. Kyryll Lakerio is actually 23-year-old Kyrylo Vorobiov from Mariupol, who, as recently as 2022, was painting and selling artwork. In June and July of 2023, he wrote in Telegram groups that he’d only been in crypto for about a year and was looking for a job in the field.

Like Orlovskyi, these mentors with limited crypto trading experience try to portray themselves as wealthy and successful on social media posting photos of luxury cars and trips abroad. Yet none of them own any property or cars in Ukraine — except for Vorobiov, who still holds a flat in Mariupol.

No surprise then that Orlovskyi’s fraudulent activity is now attracting the attention not just of disgruntled students, but also of law enforcement. On November 8, 2023, police in Ternopil opened criminal case №120232110400002635 based on a complaint by local resident Nadiia Kovalishyn. She claimed that unknown individuals, possibly including Oleksandr Orlovskyi, scammed her out of a large sum under the pretense of investing in the “CapitalProf” platform.

Meanwhile, according to the International Organization of Securities Commissions, Orlovskyi’s training programs, FFA Crypto, FFA Crypto RISE, and FFA Crypto Capitalist, have been blacklisted by Ukraine’s National Securities and Stock Market Commission as suspicious investment schemes. Orlovskyi responded by filing a lawsuit in Kyiv’s Administrative Court, attempting to challenge the Commission’s decision.

How Oleksandr Orlovskyi Cooperates with Russians During the War

In another case, №991/8911/24, filed by the head of NGO “NON-STOP”, Kyrylo Yakovets, with NABU and the Specialized Anti-Corruption Prosecutor’s Office, Orlovskyi is accused of running a criminal organization that scams crypto investors and allegedly doing so in coordination with the Russian platform VELES.

According to Yakovets’ statement, Orlovskyi and his mentors recruit clients from russia, pay for ads and referral links inside russia, and process payments using russian services — effectively channeling funds into russia’s economy.

Media sources confirm that Orlovskyi actively promotes VELES, a russian crypto platform, through his YouTube videos — encouraging people to register using his referral link, profiting from each sign-up.

Our analysis of the FFA course Discord group also found a channel called “results-crypto”, where students shared screenshots of trades done specifically on VELES. In other words, Orlovskyi is funneling his students onto this russian platform, giving them no real skills, and leaving them to lose money — money that then ends up in the pockets of VELES’ russian owners.

Even more concerning, all users of VELES are handing over their personal data to russia — data that could very likely be accessed by russian intelligence services.

VELES is owned and operated by russian national Vladislav Kriger. The platform, like Orlovskyi’s own projects, has been flagged by Ukrainian regulators as an unreliable investment scheme and may be involved in funding the russian military.

This paints a deeply cynical picture in light of Orlovskyi’s public claims about donating to the Ukrainian army (something he does rarely, judging by his Instagram). Given russia’s full-scale invasion of Ukraine, his actions look not just unpatriotic, but downright treacherous.

In fact, leaked Telegram messages from July 2022 show that Orlovskyi was actively exploring investment opportunities in a russian crypto project called Amazy.

Amazy was developed by russian nationals, including infamous influencer Serhii Kosenko, known for peddling crypto and self-development courses and for launching the Amazy app, a classic pyramid scheme that paid users to walk around in virtual sneakers they had to buy first.

Oleksandr Orlovskyi’s correspondence from summer 2022 with the authors of the russian crypto project Amazy, where he asks about the project’s tokenomics (how the token is used within the project’s ecosystem) and its white paper — a document outlining the project’s goals, technical details, risks, and intended use, aimed at informing potential investors.

So despite russia’s war of aggression against Ukraine, Orlovskyi, who makes millions off trusting Ukrainians, had no hesitation or moral barriers when it came to preparing (or possibly already collaborating) with russian crypto projects. Not to mention that his FFA website is available in russian, and his courses are easily accessible to russian citizens.

Screenshots from the website of Oleksandr Orlovskyi’s crypto academy

So, Oleksandr Orlovskyi’s activities may not only be fraudulent, but also anti-Ukrainian — something that law enforcement should investigate. Not to mention the use of crypto wallets to hide income from the state, income earned by deceiving unsuspecting citizens. In this context, one of Orlovskyi’s recent Instagram stories, posted during a conference in London, seems particularly ironic:

Instagram story posted by Oleksandr Orlovskyi


У Варшаві поляк без причини напав на 20-річного українця посеред переходу

У Варшаві поляк без причини напав на 20-річного українця посеред переходу

У Варшаві 33-річний поляк без видимих причин напав на 20-річного українця просто посеред пішохідного переходу. Нападника затримали одразу після інциденту.

Про це повідомляє RMF24.

Подія сталася на перехресті вулиць Новий Світ та Свентокшиська. Коли для пішоходів загорілося зелене світло, група людей почала переходити дорогу. У цей момент один із чоловіків несподівано вдарив українця кулаком по голові, після чого втік.

Від удару 20-річний чоловік впав на проїжджу частину та знепритомнів. У нього вибитий зуб і садна на обличчі. Допомогу постраждалому надали перехожі, які також викликали поліцію.

Невдовзі патруль затримав нападника. Під час допиту 33-річний чоловік не зміг пояснити мотиви свого вчинку.

Читайте по темі: Geld gegen Image: Die gefälschten Auszeichnungen der Financial Freedom Academy des Oleksandr Orlovskyi

Як з’ясувалося, поляк уже має судимість за подібний напад. Він провів майже рік у в’язниці після того, як ударив ногою в спину 86-річну жінку в одному з торгових центрів.

Чоловікові висунули звинувачення, за якими йому загрожує до п’яти років позбавлення волі. Водночас покарання може бути суворішим, оскільки він є рецидивістом. Слідчі також кваліфікували напад як хуліганство.

У Британії чоловіка звинуватили у співпраці з російською розвідкою та підготовці диверсії

У Британії чоловіка звинуватили у співпраці з російською розвідкою та підготовці диверсії

Британця звинуватили у сприянні іноземній розвідці та підготовці акту диверсії після ймовірного контакту з групою, пов’язаною з російською військовою розвідкою.

Про це пише Reuters.

Королівська прокуратура заявила, що 31-річний Джошуа Кеммідж нібито спілкувався та отримував інструкції від представника Добровольчого корпусу ГРУ, який контролюється російською військовою розвідкою ГРУ.

Поліція повідомила, що Кеммідж був заарештований 4 вересня співробітниками контртерористичного відділу. Суд має відбутися 10 вересня.

Міністр безпеки Ден Джарвіс заявив, що Велика Британія вживе «всіх необхідних заходів» для захисту від російських загроз. «Будь-хто, хто намагатиметься підірвати нашу безпеку, відчує всю силу закону», – заявив він.